Microsoft, 13 Temmuz 2026’da yayımladığı güvenlik duyurusuyla passkey’i Entra ID’nin varsayılan kimlik doğrulama yöntemi yaptı. Duyuruda SMS MFA kullanan her kurumu doğrudan ilgilendiren iki tarih var ve ikisi de kullanıcının giriş ekranına yansıyor. 1 Eylül 2026’dan beri SMS ya da sesli arama kullanan kullanıcılar MFA sırasında passkey kaydetmeye yönlendiriliyor. 1 Şubat 2027’de ise Microsoft, SMS ve sesli aramanın arkasındaki telekom altyapısını kendi bünyesinden çekiyor.
Sahada en sık karşılaştığım tablo, yıllar önce açılmış ve o günden beri dokunulmamış bir SMS MFA kurulumu. Çalıştığı için kimse elini sürmüyor, ama kullanıcılar şimdi passkey ekranıyla karşılaşıyor ve sorular BT masasına geliyor. Temel kurulumu Azure ve 365 hesaplarında MFA nasıl etkinleştirilir yazısında anlatmıştım; bu yazıda iki tarihin neyi değiştirdiğine, passkey türlerine ve geçiş sırasına bakacağız.
İki tarih neyi değiştiriyor?
1 Eylül 2026’dan itibaren SMS ya da sesli arama etkin olan her kullanıcı otomatik olarak passkey için de etkinleştiriliyor ve bir sonraki MFA girişinde kayıt ekranı çıkıyor. Bu aşamada kayıt bir yönlendirme ve kullanıcı ertelemeyi seçebiliyor.
1 Şubat 2027 daha sert bir kırılma. Microsoft o tarihte SMS ve sesli arama için kendi sağladığı telekom teslimatını sonlandırıyor. Arada bir ara durak var: 30 Ekim 2026’dan itibaren yöneticiler desteklenen telekom sağlayıcılarından birini Microsoft Security Store üzerinden seçip yapılandırabilecek. Bu tarihler public cloud’daki Entra ID için geçerli, devlet bulutları için Microsoft ayrı takvim açıklayacak.
SMS tamamen mi kalkıyor?
Kısa cevabı hayır, ama bu cevap işinizi kolaylaştırmıyor. Kalkan şey Microsoft’un kendi telekom teslimatı. SMS’e mecbur olan kurumlar, Security Store’dan üçüncü taraf bir sağlayıcıyla sözleşme yapıp devam edebilir; telekom maliyeti ise artık sizin faturanıza yazılıyor.
Duyurunun en az konuşulan kısmı şu: 1 Şubat 2027’den sonra SMS ya da sesli arama kullananlar, oturum açabilmek için önce passkey kaydetmek zorunda kalacak ve bu yönlendirmeyi devre dışı bırakma seçeneği yok. Hiçbir şey yapmazsanız geçiş yine olur, ama zamanlamayı kullanıcının oturum açma anı belirler. Bu da destek hattına aynı gün düşen yüzlerce çağrı demek.
Passkey’i SMS’ten güvenli yapan ne?
Şöyle bir benzetme yapayım. SMS kodu, kağıda yazılıp elden ele geçen bir şifre gibidir. Süresi dolana kadar kimin eline geçerse onun işine yarar, hangi kapıya götürüldüğünü de umursamaz. Passkey ise yalnızca kendi kilidine uyan bir anahtar, sahte bir kapının önüne getirseniz bile dönmez.
Teknik karşılığı Microsoft Learn’deki FIDO2 dokümanında açıkça anlatılıyor. Passkey açık anahtarlı kriptografiyle çalışır ve origin-bound’dur, yani kaydedildiği gerçek alan adına bağlıdır. Özel anahtar sunucuya hiç gönderilmez, sunucuda yalnızca açık anahtar durur ve girişte kullanıcının parmak izini, yüzünü ya da PIN’ini ister. Ortada paylaşılan bir sır olmadığı için çalınacak bir kod da yok.
Farkı en iyi adversary-in-the-middle saldırısı gösteriyor. Saldırgan, kullanıcıyla gerçek giriş sayfası arasına bir vekil sunucu koyuyor; kullanıcı sahte sayfaya parolasını ve SMS kodunu yazıyor, vekil ikisini anında iletip oturum çerezini alıyor. MFA tamamlanmış görünüyor. MFA açık olduğu halde ele geçirilen hesap vakalarını bu yüzden artık şaşırmadan dinliyorum. Passkey’de zincir ilk halkada kopuyor, çünkü sahte alan adı passkey’i tetikleyemiyor.
Microsoft’un tehdit istihbaratına göre yapay zeka destekli phishing kampanyalarında tıklama oranı yüzde 54’e kadar çıkıyor, klasik kampanyalarda bu oran yüzde 12 civarında. Tarihlerin bu kadar sıkı tutulmasının gerekçesi de bu.
Synced mı, device-bound mı?
Passkey’i açarken karşınıza gerçek bir mimari karar çıkıyor. Synced passkey’ler iCloud Keychain ya da Google Password Manager gibi platform kimlik yöneticilerinde tutulur ve kullanıcının cihazları arasında senkronize olur. Kullanıcı telefon değiştirdiğinde anahtar da onunla gelir, kurtarma derdi azalır. Device-bound passkey’ler ise Microsoft Authenticator’da, Windows üzerindeki Entra passkey’de ya da fiziksel bir FIDO2 güvenlik anahtarında durur ve o cihazın dışına çıkmaz.
Ben pratikte yönetici hesapları ve hassas veriye dokunan ekipler için device-bound, geniş kullanıcı kitlesi için synced öneriyorum; ikisi aynı tenant’ta birlikte çalışabiliyor. İzin verilen türleri kampanya başlamadan netleştirin, kampanya ortasında listeyi daraltmak kaydını tamamlamış kullanıcıları ikinci kez kayıt ekranına sokar.
Geçişi hangi sırayla yapmalısınız?
Microsoft’un önerdiği yol net ve ben de projelerde aynı sırayı izliyorum.
- Authentication methods policy üzerinden SMS ya da sesli arama etkin olan kullanıcıları ve grupları çıkarın. Listenin uzunluğu çoğu zaman beklenenden fazla oluyor.
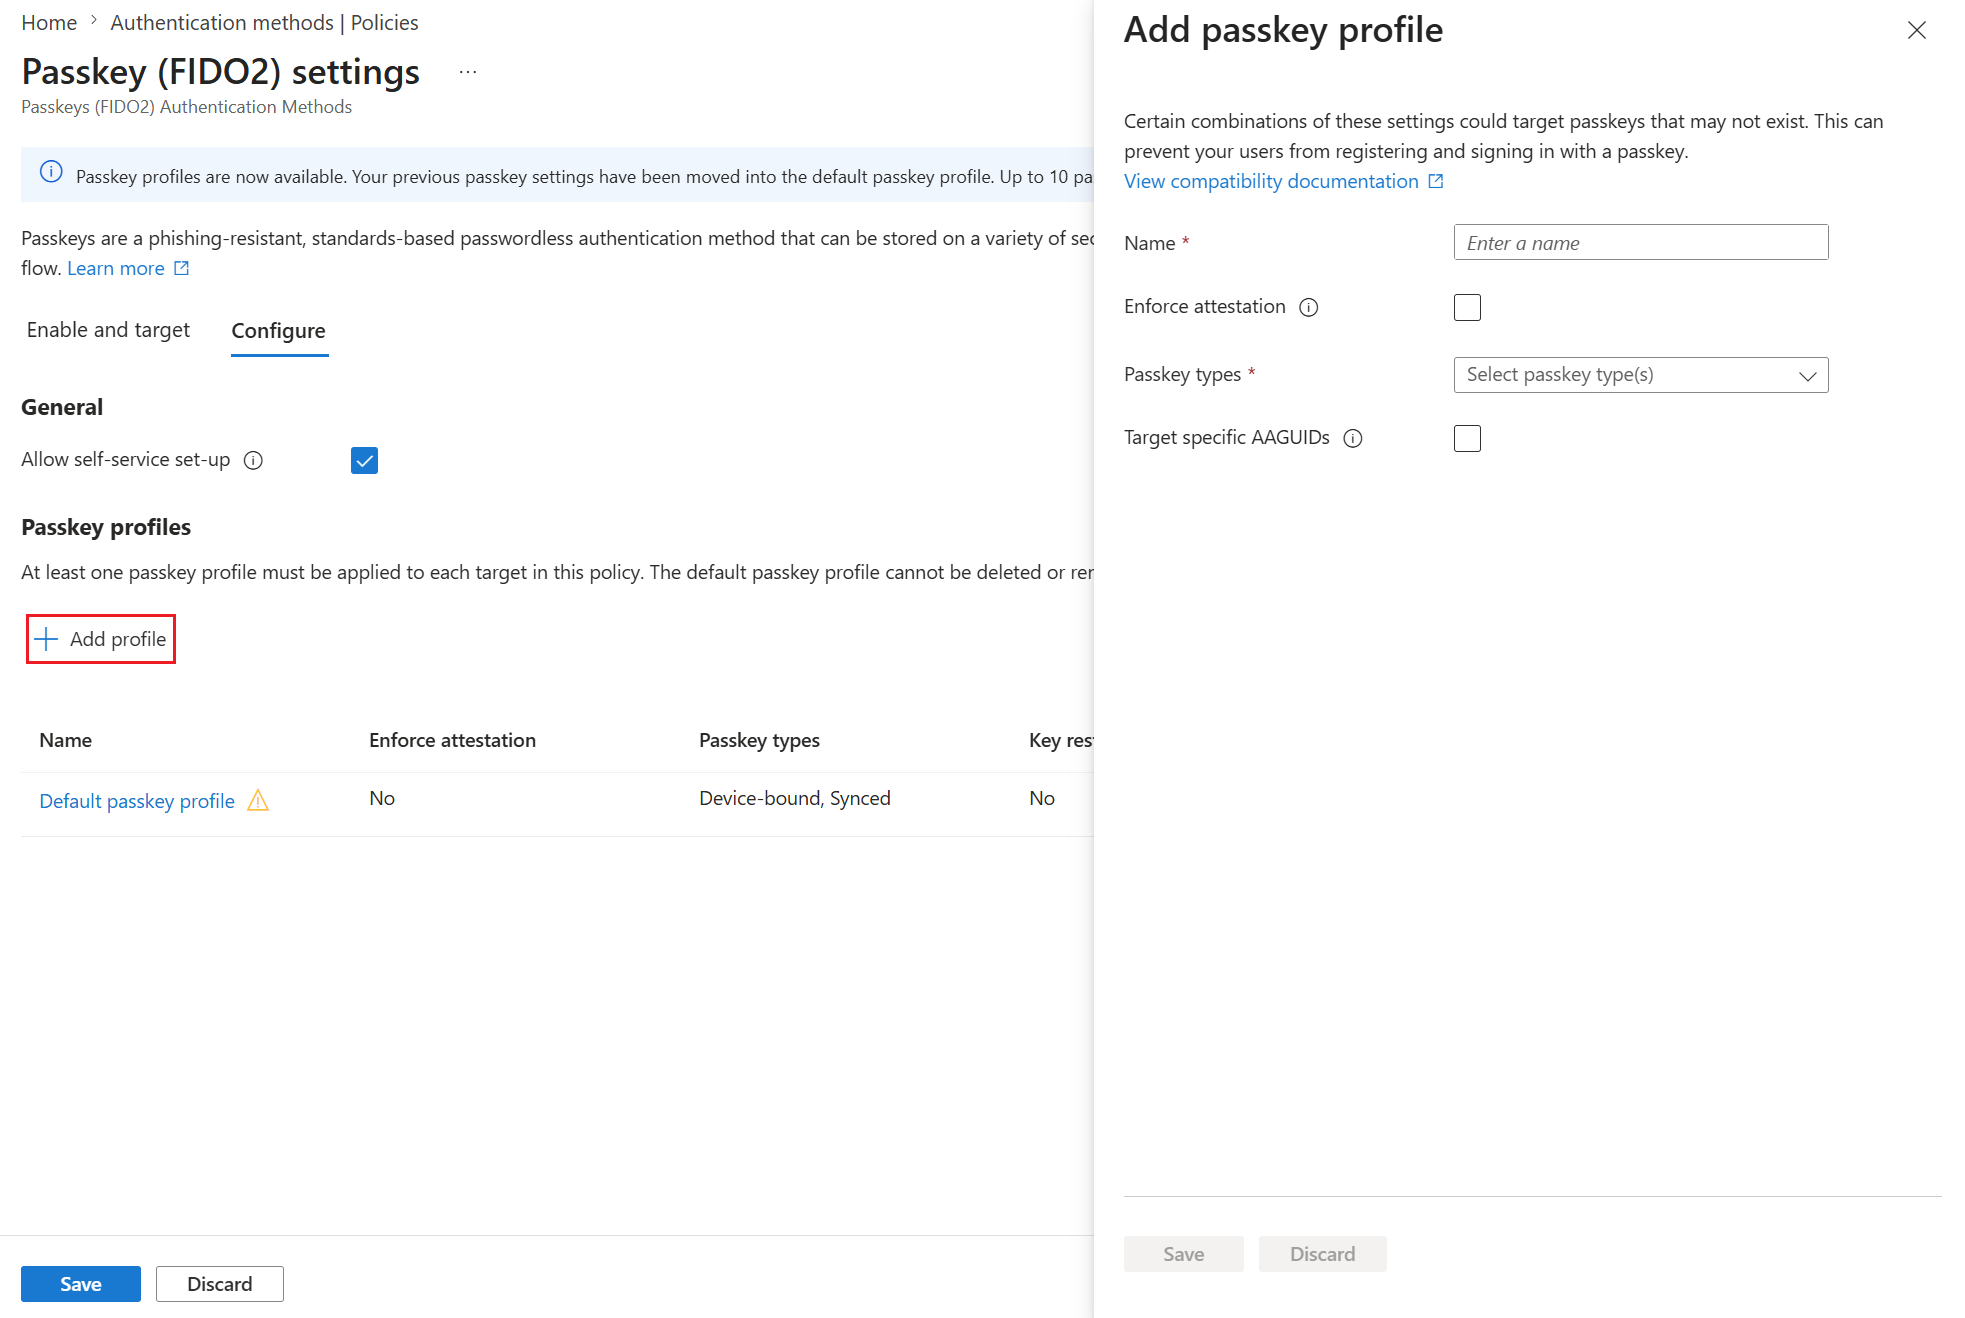
- Passkey’i etkinleştirin ve cihaz profilinize uygun türleri seçin.
- Ölçekli geçiş için registration campaign kullanın. Kampanya, kullanıcıyı MFA girişi sırasında kontrollü bir akışla passkey kaydına yönlendiriyor.
- Kullanıcılara hangi ekranı ne zaman göreceklerini ve kaydı nasıl tamamlayacaklarını önceden duyurun.
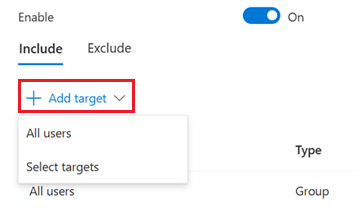
Dördüncü adım en çok atlanan adım ve destek yükünü belirleyen de o. Kısa bir bilgilendirme e-postası ve bir ekran görüntüsü, ilk haftadaki çağrı sayısını ciddi biçimde düşürüyor.
İki pratik not ekleyeyim. Birincisi, SMS’e gerçekten mecbur bir grubunuz varsa Security Store sağlayıcısını 30 Ekim’den sonra küçük bir pilot grupla test edin; sözleşme bu kullanıcıları passkey kaydından muaf tutmadığı için akıllı telefonu olmayan saha personeline FIDO2 güvenlik anahtarı daha sağlam bir yol. İkincisi, geçişi birkaç haftalık dalgalara bölün; tüm kurumu aynı hafta yönlendirmek destek hattını kilitler.
Şubat’a kalmadan
Kısaca elinizde kalması gerekenler:
- 1 Eylül 2026’dan beri SMS ve sesli arama kullanıcıları passkey kaydına yönlendiriliyor.
- 1 Şubat 2027’de Microsoft’un SMS teslimatı bitiyor, sonrasında passkey kaydı devre dışı bırakılamıyor.
- SMS’i sürdürmek mümkün ama sağlayıcı sözleşmesi ve maliyet kurumun sorumluluğunda.
- Geçişin doğru aracı registration campaign, cihaz türü kararı da kampanyadan önce verilmeli.
Policy ekranını bu hafta bir kez açıp SMS kullanan kullanıcı sayısını görmek, Şubat planının ilk ve en kolay adımı. Sorularınız olursa yorumlarda buluşalım.