Microsoft, Application Insights verisini sorgulamak için kullanılan API anahtarlarını emekliye ayırıyor ve 4 Kasım’da güncellenen duyuruda son tarihi 31 Mart 2027 olarak netleştirdi. O gün geldiğinde api.applicationinsights.io host’u üzerinden bir API anahtarıyla veri çeken her istek çalışmayı bırakacak; geriye tek desteklenen yöntem olarak Microsoft Entra ID kimlik doğrulaması kalacak. Kulağa uzak bir tarih gibi geliyor, ama burada kırılacak olan şey genelde en son fark edilen taraf: gece çalışan bir rapor, yönetime açılan bir operasyon panosu, yıllar önce kurulup unutulmuş bir entegrasyon.
Hemen bir yanlış anlamanın önünü keselim, çünkü bu yazının en büyük riski burada. Emekliye ayrılan şey, telemetri göndermek için kullandığınız connection string ya da instrumentation key değil. O taraf olduğu gibi duruyor. Emekliye ayrılan, telemetriyi sorgulamak için kullanılan Data API anahtarları; yani Application Insights kaynağının API Access bölümünde üretip bir panoya veya script’e gömdüğünüz anahtarlar. Veri gönderme ile veri çekme iki ayrı kapı; kapanan yalnızca çekme kapısı. Bunu baştan oturtmazsanız yanlış tarafı düzeltmeye çalışırsınız.
Bu yazıda önce neyin neden değiştiğine, sonra sahadaki tipik bağımlılıklara, oradan da adım adım Entra ID geçişine ineceğiz. Panik yok; tarih uzadı, zaman var. Ama envanter çıkarmak sandığınızdan uzun sürüyor.
Neden API anahtarı değil de kimlik?
API anahtarını şöyle düşünün: kapının kilidine takılı bırakılmış tek bir yedek anahtar. Kimin eline geçtiğini, ne zaman kullanıldığını bilemezsiniz; iptal etmek için de gidip o tek anahtarı fiziksel olarak değiştirmeniz gerekir. Entra ID ise kartlı geçiş sistemine benziyor. Her isteyene kendi kartını verirsiniz, kimin ne zaman girdiği loglanır, bir kartı istediğiniz an iptal edebilirsiniz. Kimlik tek kapı olunca, API anahtarı gibi yanında dolaşan paralel sırlar da fazladan bir tehdit yüzeyi olmaktan çıkar.
Sahada en sık karşılaştığım tablo şu: bir Application Insights kaynağının API Access bölümünde, yıllar önce üretilmiş, kime ait olduğu artık kimsenin bilmediği iki üç anahtar duruyor. Hangi panonun, hangi script’in o anahtarı kullandığı hiçbir yerde yazılı değil. İşte 31 Mart 2027’de kırılacak olan tam da bu belirsizlik. Anahtarlar sessizce geçersiz olacak, bağlantılar 403 dönmeye başlayacak ve ilk belirti genellikle birinin panonun neden boş kaldığını sorması olacak.
Rahatlatıcı bir detay da var. Mevcut bir API anahtarı kullananlar için App ID aynı kalıyor. Yani bu geçiş her şeyi baştan kurmak değil; sorgu yolunuz (/v1/apps/{appId}/query) ve App ID’niz yerinde duruyor, sadece kimlik doğrulama yöntemi anahtardan Entra token’ına geçiyor. Birincil duyurunun kendisi de bunu net söylüyor: Azure Updates sayfasındaki geçiş notu 31 Mart 2027’yi ve Entra ID zorunluluğunu doğruluyor.
Sahada hangi bağlantılar risk altında?
Türkiye’de Azure üzerinde iş yapan bir ekipte Application Insights verisi tek bir yerde durmaz, birkaç yere dağılır. Tipik dağılım şöyle görünür:
- Grafana’da bir operasyon panosu, Application Insights Data API host’una doğrudan API anahtarıyla bağlı.
- Zamanlanmış bir PowerShell ya da Python script’i, aynı anahtarla her gece hata raporu çekiyor.
- Bir dış APM aracı ya da durum sayfası entegrasyonu da aynı yöntemi kullanıyor olabilir.
Bu bağlantıların ortak derdi, anahtarın kodun ya da data source yapılandırmasının içine gömülü ve yıllardır dokunulmamış olması. İşin kalbi burada: önce neyin neye bağlı olduğunu çıkarmadan geçişe başlayamazsınız. Bu yüzden ilk adım token almak değil, envanter çıkarmak.
Entra ID geçişi adım adım
Geçişin omurgasını Microsoft’un Application Insights için Entra kimlik doğrulama rehberi ayrıntısıyla anlatıyor. Sahada izlediğim sıra şöyle.
Önce bir Entra uygulama kaydı açıyorsunuz. App registrations altında yeni bir kayıt oluşturup Application (client) ID’yi not alıyor, sonra bu kimliğe API permissions altında Application Insights API için Data.Read iznini veriyorsunuz. Mümkünse uygulama kaydı yerine managed identity kullanın; böylece ortalıkta saklanacak bir client secret bile kalmaz. En temiz geçiş budur.
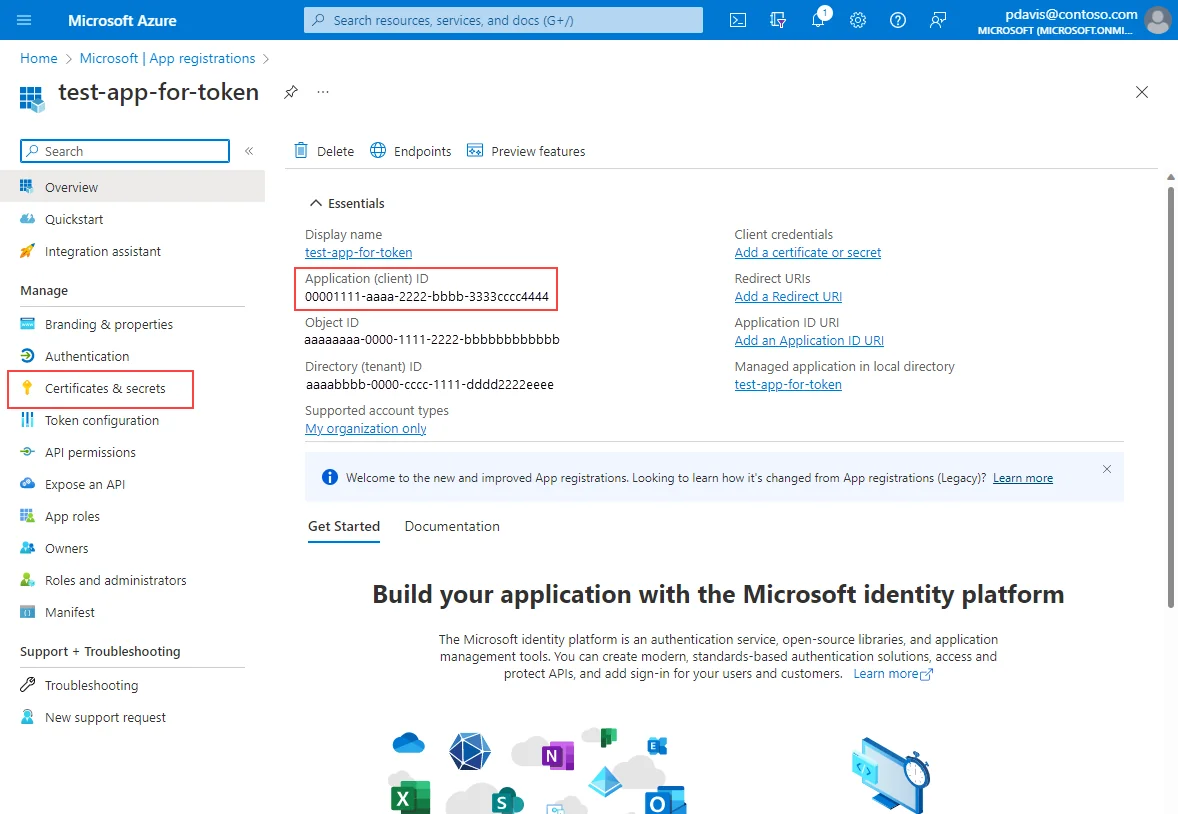
Yukarıdaki ekran, uygulama kaydını açtığınızda karşınıza gelen genel bakış sayfası; sorgu bağlantılarınızda anahtar yerine kullanacağınız Application (client) ID burada görünür.
İkinci adım rol atama. Burada en sık yapılan hatayı baştan söyleyeyim. Sorgulama için hedef Application Insights kaynağında Access control (IAM) üzerinden Reader rolü (Azure Managed Grafana senaryosunda Monitoring Reader) yeterli. Monitoring Metrics Publisher rolünü aramayın; o rol telemetri göndermek içindir, sorgulamayla ilgisi yok. İkisini karıştırmak, geçişi gereksiz yere karmaşıklaştırır.
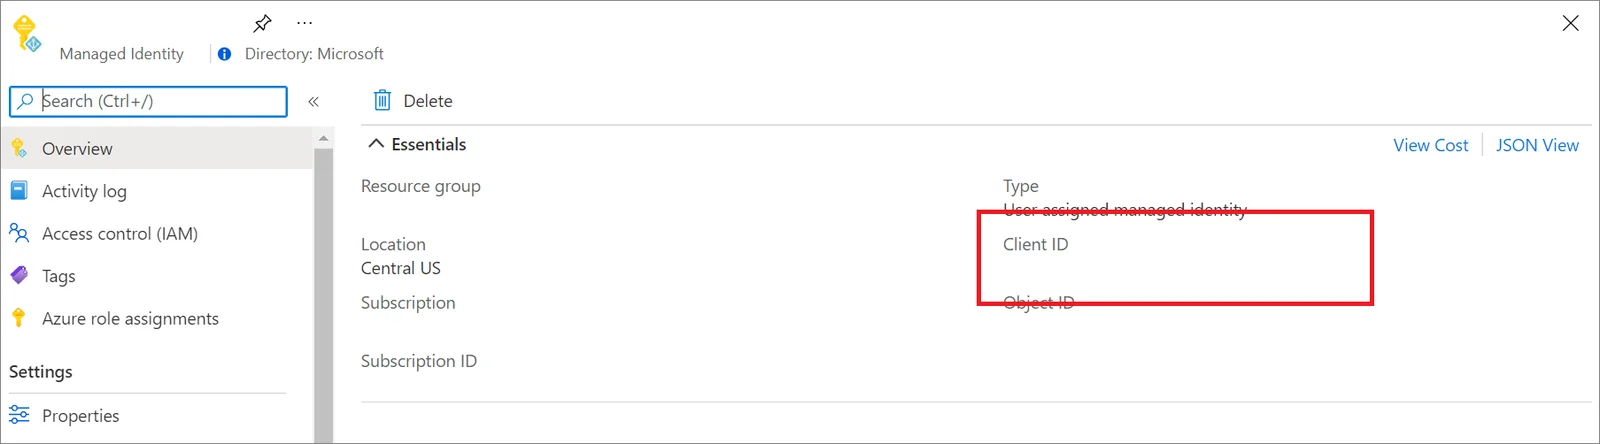
Managed identity tarafında ise kimliği oluşturup aynı Reader ya da Monitoring Reader rolünü kaynağa atıyorsunuz; yukarıdaki ekran bu atamanın yapıldığı yer.
Üçüncü adım token. Uygulama kaydı yolunu seçtiyseniz client credentials akışıyla login.microsoftonline.com üzerindeki tenant uç noktanızdan token alıp resource olarak api.applicationinsights.io veriyorsunuz; bu token’ı eski anahtarın yerine isteğe koyuyorsunuz. Bu uygulama kaydı, token ve yetkilendirme akışının mantığı yeni değil; daha önce MCP’nin statesiz protokolünü ve Entra ile kurumsal yetkilendirmeyi işlediğim yazıda aynı iskeleti kurmuştuk, burada da birebir tekrar ediyor.
Grafana panoları için de tablo benzer. Grafana’nın Azure Monitor data source yapılandırma rehberi, desteklenen kimlik yöntemleri olarak App Registration, Managed Identity ve Workload Identity’yi sayıyor. Data source’u API anahtarından bu kimliklerden birine çeviriyor, kullandığınız kimliğe izlediğiniz abonelikte Reader rolünü veriyorsunuz. Azure Managed Grafana kullanıyorsanız işiniz daha da kolay: Azure Monitor eklentisi zaten managed identity ile geliyor, siz sadece o kimliğe Monitoring Reader rolünü atıyorsunuz.
Hepsi geçtikten sonra bir adım daha kaldı. Application Insights kaynağında local authentication’ı kapatarak API anahtarıyla erişimi tamamen devre dışı bırakabilirsiniz. Bunu en sona bırakın; önce tek tek her bağlantının yeni kimlikle çalıştığını gördükten sonra kapıyı kilitleyin.
Panonuz sessizce boşalmadan önce
Dağınık kalmasın, akılda tutulması gereken beş nokta şöyle:
- Emekliye ayrılan şey sorgu için kullanılan Data API anahtarları; telemetri gönderen connection string ve instrumentation key etkilenmiyor.
- App ID değişmiyor; sadece kimlik doğrulama yöntemi anahtardan Entra token’ına geçiyor.
- Sorgulama için Reader ya da Monitoring Reader yeterli; Monitoring Metrics Publisher göndermek içindir, karıştırmayın.
- En temiz geçiş managed identity; uygulama kaydı seçerseniz client secret’ı siz yönetirsiniz.
- Önce envanter, sonra kimlik, en sona local authentication’ı kapatma.
31 Mart 2027 uzak görünebilir, ama kırılacak bağlantıyı bulmak o anahtarı değiştirmekten çok daha uzun sürüyor. Envanteri bu hafta çıkarmaya başlayın. Sorularınız olursa yorumlarda buluşalım.