SnailSploit’in GitHub’daki Claude-Red reposu 3 Kasım 2026 itibarıyla 10.307 yıldız topladı ve 23 kategori klasörüne dağılmış 79 SKILL.md dosyası taşıyor. Her dosya Claude’a bir sızma testi alanının metodolojisini anlatıyor; aralarında web uygulamaları, Active Directory, kablosuz ağlar ve prompt injection var. LinkedIn’de Claude’u pentest uzmanına dönüştüren paket diye paylaşılan bu repo, güvenlik ekibi olan her kurumun önüne er geç gelecek. Benim baştan söyleyeceğim şey net: paket iyi bir metodoloji kütüphanesi, onu güvenli kılan şey ise etrafına kuracağınız yetki ve izin düzeni.
Repoyu bu yazı için kendi makineme indirip klasör klasör inceledim. Aşağıda paketin nasıl çalıştığına, kategorilerin gerçek dağılımına, skill dosyalarının biçimine, kurulumda README’den sapmanız gereken yerlere ve kurumsal ortamda nerede durmanız gerektiğine bakacağız. Saldırı adımı, payload ya da atlatma tekniği yok; bilerek koymadım.
Claude-Red tam olarak ne kuruyor?
Repo Kai Aizen’e ait ve MIT lisansıyla yayımlanmış. Kökte Skills klasörü, bir install.sh betiği, skill manifestini üreten küçük bir Python aracı ve kullanım koşullarını anlatan SECURITY.md duruyor. Her skill kendi klasöründe tek bir SKILL.md dosyası.
Bu yapı Anthropic’in Agent Skills formatı. Claude oturum başında yalnızca her skill’in adını ve açıklamasını görüyor, dosyanın gövdesini iş o konuya geldiğinde okuyor, ek kaynakları da ancak gerekirse açıyor. Anthropic buna progressive disclosure diyor. Yetmiş dokuz skill’i bağlam penceresini doldurmadan taşıyabilmenin sebebi bu katmanlı yükleme.
Skill sisteminin genel mantığını Claude Code’a otuz skill eklemek yazımda, CLAUDE.md, rules ve skills ayrımını da Claude Code proje yapısı yazımda anlatmıştım. Claude-Red aynı mekanizmayı güvenlik testine uyguluyor. İçerik büyük ölçüde test metodolojisi, kontrol listeleri, hangi aşamada neye bakılacağı ve bulgunun nasıl raporlanacağı üzerine.
Hangi alanlar var, hangisi ne kadar dolu?
README rozetleri 78 skill ve 23 kategori diyor. Klasörleri saydığımda 79 çıktı; fazlası Active Directory altındaki NetExec skill’i, README dizinine henüz girmemiş. Dağılım da dengeli sayılmaz. Web 16, wireless 14 skill ile paketin üçte birinden fazlasını tutuyor, AI, bulut, IoT, mobil ve ağ klasörlerinde birer skill var.
| Grup | Klasörler | Skill | Kapsadığı metodoloji |
|---|---|---|---|
| Web ve API | web, api, auth | 20 | Enjeksiyon sınıfları, XSS, SSRF, IDOR, OAuth ve oturum testleri |
| Altyapı ve ağ | infrastructure, network, wireless, recon | 24 | Keşif, servis değerlendirmesi, kablosuz ağ testleri |
| Kimlik ve iç ağ | active-directory, privesc, post-exploitation | 7 | AD değerlendirmesi, yetki yükseltme, erişim sonrası kontroller |
| Bulut ve teslimat zinciri | cloud, container, cicd, supply-chain | 7 | Bulut yapılandırması, konteyner, pipeline ve bağımlılık güvenliği |
| Araştırma | exploit-dev, fuzzing, crypto | 12 | Zafiyet araştırma, fuzzing kurulumu, kriptografi hataları |
| Uç alanlar | ai, iot, mobile | 3 | LLM ve RAG uygulamaları, IoT cihazları, mobil uygulamalar |
| Destek | forensics, social-engineering, utility | 6 | Adli inceleme, sosyal mühendislik testleri, raporlama |
Microsoft tarafında çalışan biri olarak gözüme ilk takılan boşluk kimlik oldu. Yol haritasında Entra ID, ADFS, Okta ve M365 için ayrı bir Cloud Identity fazı planlanmış ama şu an bulut klasöründe tek skill duruyor. Hedef toplamda 130 civarı skill.
Her SKILL.md aynı özenle yazılmamış
Dosyaları tek tek açınca biçim farkı hemen göze çarpıyor. 51 skill, Agent Skills’in beklediği YAML frontmatter ile başlıyor, name ve description alanları yerinde. Kalan 28 dosyada frontmatter yok, # SKILL: başlığı, Metadata, Trigger Phrases ve Instructions for Claude bölümleriyle kendi şablonlarını kullanıyorlar. XSS, SSRF, IDOR ve AI güvenliği skill’leri bu ikinci grupta.
Fark kağıt üzerinde küçük duruyor, otomatik tetiklenmede ise hissediliyor. Claude Code skill dokümanı description alanını önerilen alan olarak tanımlıyor ve açıklama yoksa dosyanın ilk paragrafını kullanıyor. O ilk paragraf # SKILL: AI Pentest gibi tek satırlık bir başlıksa model bu skill’e hangi istekte başvuracağını zor çıkarır. Frontmatter’sız skill’leri ya elle çağırın ya da kendi kopyanıza düzgün bir description yazın.
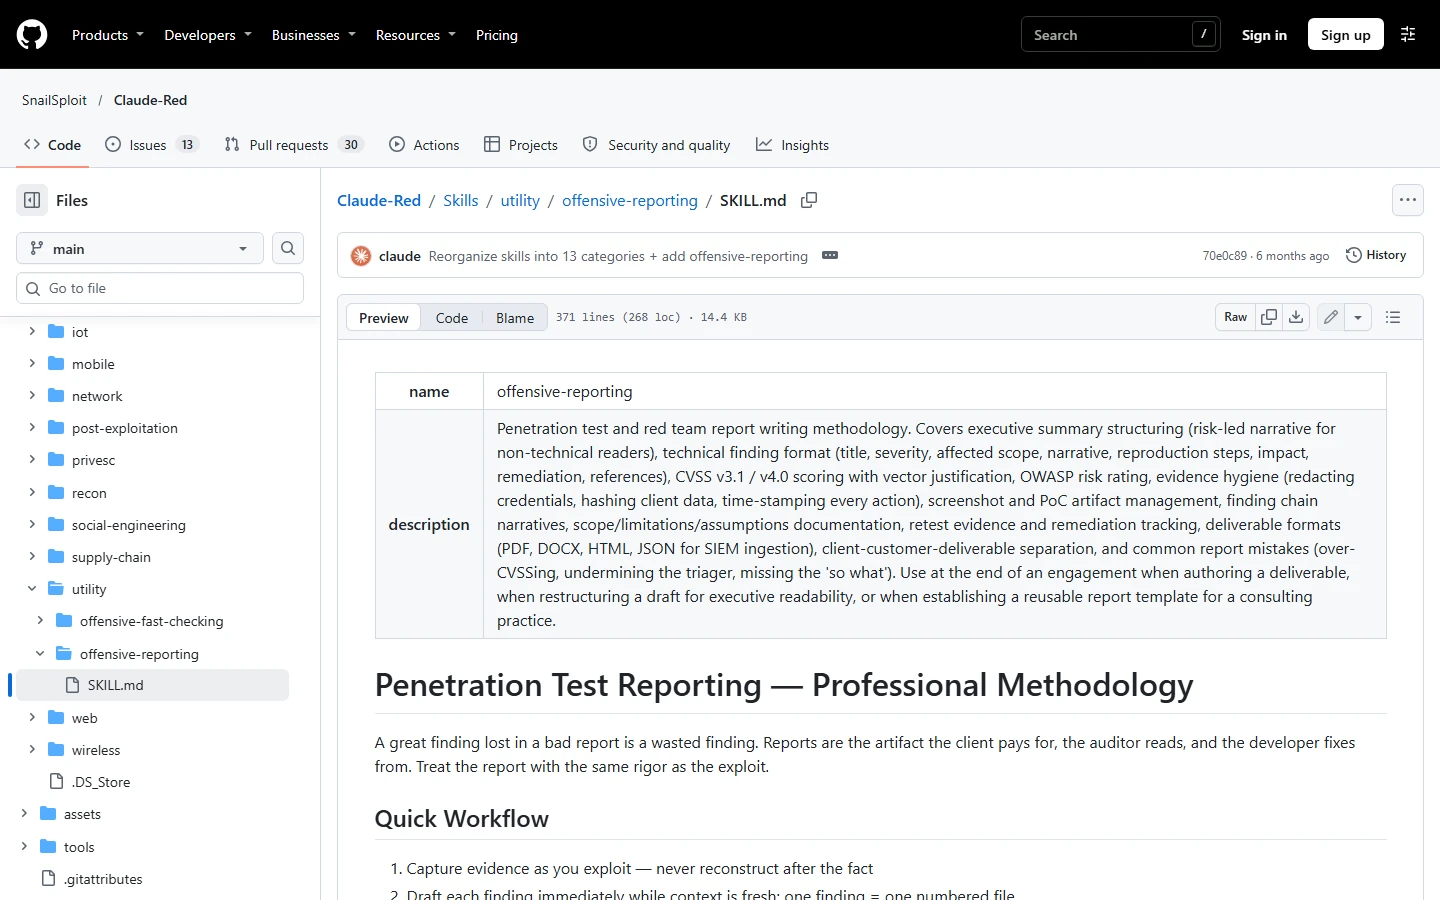
Paketin en az konuşulan ama bence en çok işe yarayan parçası utility altındaki raporlama skill’i. CVSS puanlama, kanıt hijyeni ve bulgu şablonu, pentest projelerinde zamanı en çok yiyen kısım; ajanın bunu her seferinde aynı düzende çıkarması ekibe gerçek zaman kazandırır.
Kurulumda README’yi birebir izlemeyin
README dört yol veriyor: repoyu ~/.claude/skills/claude-red altına clone etmek, sparse checkout ile yalnız istediğiniz kategoriyi çekmek, install.sh betiği ve içeriği doğrudan system prompt’a vermek. İlk üçünde yerleşim sorunu var. Claude Code kişisel skill’leri ~/.claude/skills/<skill-adı>/SKILL.md düzeninde arıyor, bütün repoyu tek klasöre koyduğunuzda dosyalar claude-red/Skills/web/<skill>/SKILL.md derinliğine iniyor. Betiğin varsayılan hedefi de aynı klasör. Kurulumdan sonra / menüsünde skill’lerin listelendiğine bakın, görünmüyorsa gereken klasörleri tek tek doğru düzeye kopyalayın.
System prompt yolu için README claude --system-file - komutunu öneriyor. Claude Code CLI referansında böyle bir bayrak bulamadım; belgelenmiş olanlar --system-prompt-file ve --append-system-prompt-file. Bu yolu zaten skill mantığına ters buluyorum, metni her oturumda baştan bağlama yükleyip katmanlı yüklemenin avantajını kaybediyorsunuz.
Bir de sahadan not. Repoyu Windows makineme clone ettiğimde Microsoft Defender SQL injection ve RCE skill’lerinin dosyalarını zararlı ya da istenmeyen içerik diye işaretleyip okutmadı. Kurumsal uç noktada bu paketi indiren biri SOC ekranında alarm üretecek; işe başlamadan güvenlik ekibine haber verin, istisnayı da yalnız test makinesi için tanımlayın.
Metodoloji yüklemek neyi çözer, nerede durur?
Kazanç tarafı somut, kontrol adımlarının sırası korunuyor, aceleyle atlanan test sınıfları hatırlanıyor, test notu ile rapor aynı şablonda çıkıyor. Ekibe yeni katılan biri için iyi yazılmış bir skill, kıdemli bir arkadaşın kontrol listesini yanında tutmak gibi.
Sınır da aynı netlikte. Model hedef sistemin kapsamda olup olmadığını bilmiyor ve bulduğu açığı kendiliğinden doğrulamıyor, yanlış pozitifi gerçek bulgu gibi yazabiliyor. Müşteriyle yapılan anlaşmayı ya da bir testin ne zaman durdurulması gerektiğini skill metni ne kadar iyi yazılmış olursa olsun bilemez.
Skill, Claude’a nasıl test edileceğini anlatır; neyin test edilebileceğine siz karar verirsiniz.
Yazılı yetki, tanımlı kapsam, izole lab
Repodaki SECURITY.md kullanım koşulunu açık yazıyor: yazılı yetkisi, belgelenmiş kapsamı ve rules of engagement’ı olan testler, yazılı izinli bug bounty programları, CTF ve eğitim. ABD’de CFAA, İngiltere’de Computer Misuse Act anılıyor. Türkiye’de de TCK 243 ve 244, bilişim sistemine izinsiz girmeyi ve sistemi bozmayı suç sayıyor. Kapsam belgesinde adı geçmeyen bir IP adresine ajanın tek bir istek atması bile sorun.
Denemek için doğru yer lab. DVWA gibi bilerek zafiyetli bırakılmış uygulamalar, HackTheBox gibi yasal eğitim platformları ya da kurumun ağından yalıtılmış kendi sanal lab’ınız yeterli. Üretim sistemine skill denemek için girmeyin.
Kurumsal ortamda ajanı nasıl sınırlarsınız?
Claude Code’un izin modları arasında default, plan, acceptEdits, auto, dontAsk ve bypassPermissions var. Güvenlik testinde default ya da plan modunda kalın, her komutun onayınızdan geçmesini isteyin. bypassPermissions bu pakette hiç açılmamalı. Skill frontmatter’ındaki allowed-tools alanına komut çalıştırma aracını eklemeyin; disable-model-invocation: true ile skill’leri yalnız elle çağrılabilir hale getirmek de iyi bir ek sınır.
Prompt injection bu senaryoda doğrudan işinize dokunuyor. Hedef uygulamadan dönen HTML, bir API yanıtı ya da log satırı ajana talimat gibi okunabilir. AI güvenliği skill’i bile kendi içinde örnek injection metinleri taşıyor. Ajanı dış araçlara MCP ile bağlıyorsanız MCP ve API farkı yazımdaki yetki sınırları burada iki kat önemli. Oturum kayıtlarını ve çalışan komutların geçmişini saklayın, rapordaki her bulgunun kanıtı o kayıtta olsun.
Anthropic de kendi dokümanında skill’leri yalnız güvendiğiniz kaynaktan kurmanızı ve yazılım kurar gibi denetlemenizi öneriyor. Claude-Red’in GitHub’daki son 30 commit’inden 27’si doğrulanmış imza taşıyor, üçü imzasız; imza yalnız kodun kimden geldiğini gösterir, içeriğin güvenli olduğunu değil. Kurmadan önce kullanacağınız her SKILL.md dosyasını baştan sona okuyun.
Kurmadan önce aklınızda olsun
- Repoda README’nin dediği 78 değil 79 skill var; 28’inde frontmatter eksik.
- Kurulumdan sonra skill’lerin
/menüsünde göründüğünü doğrulayın,--system-filebayrağı CLI’da yok. - Defender alarmına hazırlıklı olun, testi yalıtılmış makinede yapın.
- Yazılı yetki ve tanımlı kapsam yoksa test yok; deneme için lab kullanın.
- İzin modunu sıkı tutun, oturum kayıtlarını saklayın.
İyi yazılmış bir skill kütüphanesi test ekibini hızlandırır, sınırları çizmek yine o ekibin işi. Sorularınız olursa yorumlarda buluşalım.