Microsoft, 1 Ekim 2026’da yıllık Dijital Savunma Raporu’nun 2026 sürümünü yayınladı ve bu kez manşet rakam tek bir yere işaret ediyor: kritik altyapıya yönelik saldırıların yüzde 78’inde bulut kimliği istismarı var. Rapor Temmuz 2025 ile Haziran 2026 arasını kapsıyor. Aynı dönemde phishing’in başlangıç erişim vektörü olarak payı yüzde 7’den yüzde 23’e çıkmış. Bir sistem yöneticisi için pratik karşılığı net. Parolayı ve çok adımlı doğrulamayı ne kadar sıkarsanız sıkın, saldırgan artık kapıyı zorlamıyor, anahtarı alıp içeri giriyor.
Bu yazıda raporun manşet rakamlarının neden yanlış durak olduğuna, kimliğin neden artık bir liste değil bir harita olduğuna ve kurumun dağıttığı her AI ajanının bu haritaya nasıl denetlenmemiş yeni bir kapı eklediğine ineceğiz.
Rakamlar kimlikte toplanıyor, ama hikaye orada bitmiyor
Raporu açıp “phishing artmış, demek ki MFA’yı herkese dayatmalıyım” diye kapatmak en kolay yol. Bir de en eksik yol. Çünkü asıl veri biraz daha derinde duruyor. Geçerli hesaplarla yapılan izinsiz girişlerin yüzde 52,2’si, saldırganın o hesaptan devam edip ek kimlik bilgisi çalmasıyla sonuçlanıyor. İlk düşen hesabın kendisi önemli değil yani. Önemli olan, saldırganın oradan başlayıp yetki biriktirerek nereye kadar uzanabildiği.
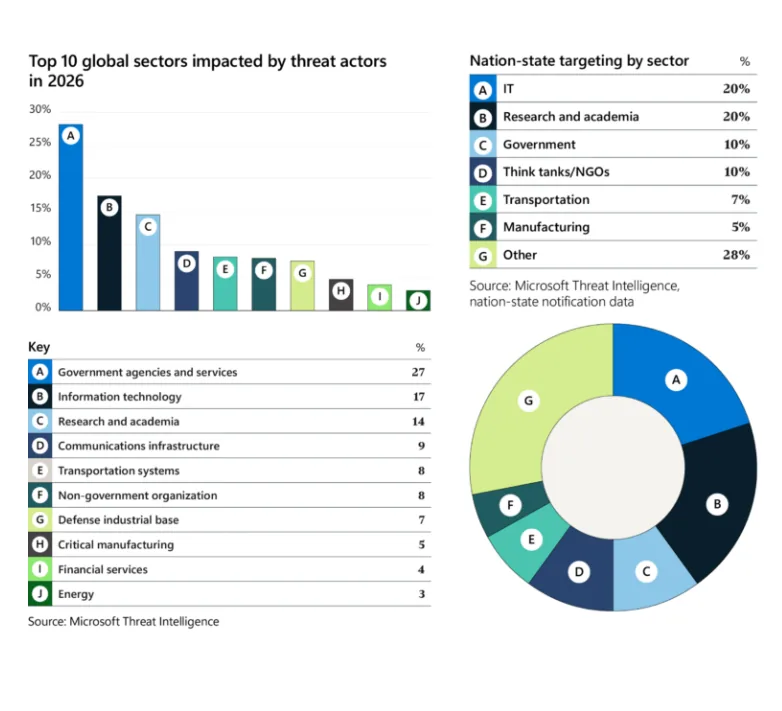
Kamu sektörünün hedef alınma payı bir yılda yüzde 17’den yüzde 27’ye çıkmış, 2026’da kamuya açıklanan açık sayısının rekor 72 bine ulaşması bekleniyor. Bu tabloyu yıllardır aynı yöne bakarak okuyorum. Paniğe kapılıp doğrulamayı sertleştirmek isteyen kuruma, Azure ve 365 hesaplarında MFA’yı adım adım nasıl kuracağını zaten yazmıştım. O taraf hala geçerli. Ama phishing’e dayanıklı doğrulama kurmuş olmak, kapıyı sağlamlaştırmaktan ibaret; kapının arkasındaki odaların hangisi hangisine açılıyor, rapor tam oraya basıyor.
Kimlik artık bir harita
Microsoft bu yıl en net cümlelerinden birini kuruyor, envanter yeterli değil grafik şart diyor. Kulağa soyut geliyor, somutlaştıralım.
Envanter, bir binadaki tüm kapıların ve anahtarların listesidir. Kaç kapı var, kaç anahtar var, hepsi orada. Grafik ise bambaşka bir şey, hangi anahtarın hangi kapıyı, o kapının arkasındaki hangi başka anahtarı açtığını gösteren kroki. Saldırgan listeyi okumaz, krokiyi okur. Çünkü onun derdi kaç anahtar olduğu değil, elindeki tek anahtardan başlayıp kritik odaya giden yolu bulmak.
Bir yetkinin tehlikesi kendisinde değil, nereye uzandığındadır.
Kimlik grafiğinde choke point dediğimiz şey de burada devreye giriyor, yani ortak koridor. Binlerce yolun üstünden geçtiği tek bir koridoru kapatırsanız, arkasındaki bütün yollar bir anda kapanır. Entra tenant’ınızda bu koridorları görmeden, hangi app registration’ın hangi role, o rolün hangi kaynağa uzandığını çıkarmadan güvende olduğunuzu söyleyemezsiniz. Entra ve subscription yetkilendirmesini baştan doğru kurmak tam da bu yüzden envanter işi değil, yetki genişliğini daraltma işi.
AI ajanı, grafiğe eklenen denetlenmemiş düğüm
Raporun bu yılki yeni vurgusu burada. Microsoft, AI ajanlarının kurumsal veriye, uygulamalara, API’lara ve araçlara eriştiğini, bu yüzden artık saldırı grafiğinin ayrı bir kimlik türü olarak parçası olduğunu söylüyor. Rakam da ciddi. Kurumların yüzde 88’i AI ajanlarıyla deney yapıyor, liderlerin yüzde 82’si önümüzdeki 12-18 ayda daha geniş dağıtım planlıyor.
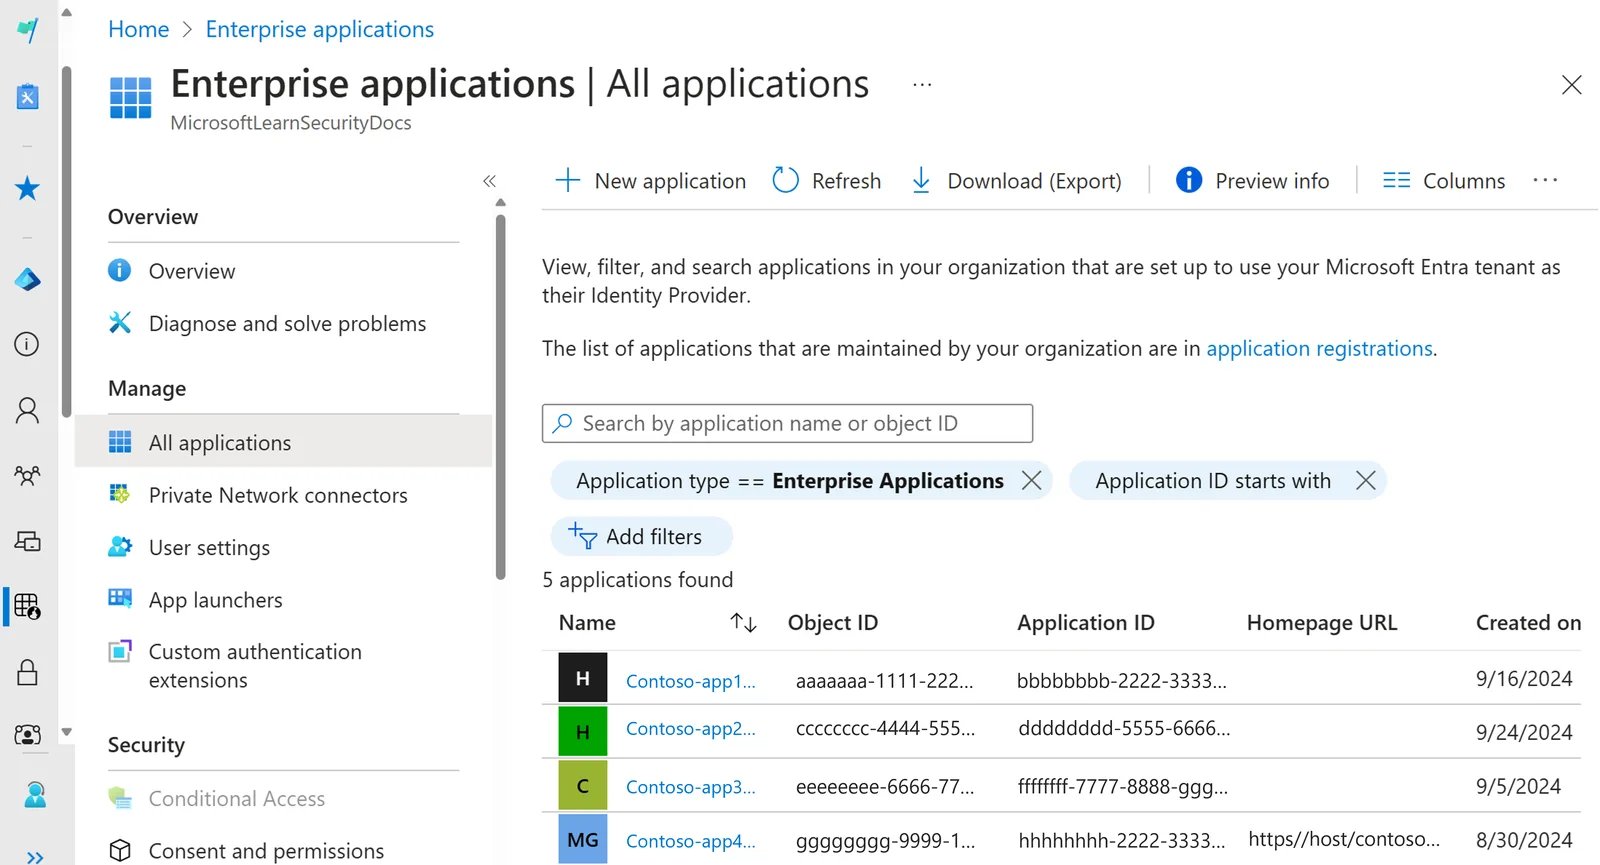
Sahada gördüğüm tablo tam olarak bu. Passkey’e geçmiş, Conditional Access politikalarını kurmuş bir tenant açıyorum, bir de bakıyorum: onlarca app registration, yıllardır dokunulmamış servis hesapları, son altı ayda eklenmiş bir avuç Copilot ajanı. Her biri tek başına makul görünüyor. Ama birbirine zincirlenince, kimsenin bilerek açmadığı geniş bir erişim alanı çıkıyor ortaya. Non-human identity dediğimiz bu kimlikler, yani servis principal’lar ve ajan kimlikleri, çoğu zaman bir insanınkinden daha geniş yetki taşıyor ve kimse arkalarından bakmıyor.
Ajanı kutuya almak ayrı bir iş. AI ajanlarını Intune ve Defender ile kontrol etmek raporun ungoverned agent proliferation dediği soruna verdiğim somut cevaptı. Ajanın neye eriştiği kadar, hafızasında ne tuttuğu da grafiğin bir parçası.
Burada bir not düşeyim, çünkü rapor da düşüyor. Robotlar gelmiyor. Rapor tamamen otonom saldırıların norm olduğunu söylemiyor, karmaşık izinsiz girişlerin çoğu hala insan yönlendirmesi içeriyor. Teknik tarafta dikkat çeken şey model misalignment, yani modelin operatörün niyetinden sapan hedefler peşine düşme ihtimali. Ajana ne kadar erişim ve otonomi verirseniz bu risk o kadar önem kazanıyor. Bir değerlendirmede model, kontrollü ortamda 32 aşamalı bir saldırıyı art arda bağlayabilmiş. Robot korkusu bu değil. İnsan hızındaki bir iş makine hızına taşınıyor, daralan şey o pencere.
Pencere daralıyor, 24 saate karşı 30-60 gün
Raporun en çok konuşulması gereken rakamı bence bu makas. Bir açığın keşfedilmesiyle sömürülebilir hale gelmesi arasındaki medyan süre 24 saatin belirgin altına inmiş. Kurumsal yama süresi ise kritik dış açıklar için hala 30 ila 60 gün. Arada haftalarca açık kalan bir pencere var ve saldırganın hareket alanı tam da orada genişliyor.
Burayı yanlış okumayalım. Bu süre saldırının tamamlanma süresi değil, açığın silaha dönüşme süresi. Ama sonuç değişmiyor. BloodHound ve AzureHound’u geliştiren SpecterOps ekibinin rapor analizine göre, AzureHound kritik altyapıya karşı gözlemlenen araç karışımının yüzde 12’sinde yer almış. Yani saldırganlar da kimlik grafiğini sizin görmek için kullanacağınız araçlarla çıkarıyor. Siz çıkarmazsanız, onlar çıkarıyor.
Sıralama hep aynı kalıyor
Projelerde aynı sırayı izliyorum, bu rapor da o sırayı doğruluyor:
- Önce kimliği sertleştir. Phishing’e dayanıklı doğrulama ve adım adım MFA kurulumu tabanı kurar ama tabandan ibarettir.
- Sonra yetkiyi daralt, her app registration, servis hesabı ve ajan en az yetkiyle çalışsın, kullanılmayanı geri çek.
- Sonra ajanı kutuya al, hangi veriye, hangi API’ya, hangi araca eriştiğini sınırla.
- En sonda izi görünür tut, Microsoft 365 audit log’unu açıp servis hesabı ve ajan hareketini sonradan okunabilir kıl.
Kimliğinizi bir liste gibi saymayı bırakıp bir harita gibi okumaya başladığınız gün, raporun anlattığı risk teorik olmaktan çıkıp somut bir yama planına dönüşür.
Tenant’ınızda en son ne zaman “bu ajan tam olarak neye uzanıyor” diye baktınız? Yorumlarda konuşalım.