Microsoft, Intune yenilikler sayfasındaki 28 Eylül 2026 haftası notuyla Windows için yeni bir endpoint security template yayımladı: Microsoft Defender for Endpoint AI agent runtime protection. Template Audit ve Block modlarını destekliyor. Microsoft Security’nin Eylül 2026 özeti de aynı yönü gösteriyor: AI ajanının nerede çalıştığı artık cihaz ve veri güvenliğinin bir parçası.
M365 projelerinde gördüğüm çizgi hep aynı: önce görünürlük, sonra kademeli sıkılaştırma. AI ajanı geldi diye bu model değişmedi, korunacak yüzey büyüdü. Bu yazıda Defender ve Intune’daki koruma mantığına, veri çıkışının Purview ve Entra tarafında nerede durduğuna bakacağız.
AI ajanı artık laptopun içinde dolaşıyor
Yerel AI ajanı, tarayıcıda soru sorduğunuz chatbot’tan farklı çalışıyor. Geliştiricinin terminalinde komut çalıştırabiliyor, repo dosyalarını okuyabiliyor, MCP server üzerinden başka araçlara bağlanabiliyor, bazen OneDrive klasörüne kadar uzanıyor. Kullanıcı neye yetkiliyse ajan çoğu zaman aynı kapıdan giriyor.
Şöyle bir benzetme yapayım: ajan, şirkete yeni gelmiş çok hevesli bir stajyer gibi. Hızlı, her işe koşuyor. Ama hangi dolaba bakabileceğini, hangi evrakı dışarı çıkaramayacağını ve masasına bırakılan yanlış bir notla ne yapacağını öğretmezseniz iyi niyet tek başına yetmez.
Önce görünürlük, sonra Block modu
Sahada en tehlikeli reflekslerden biri, risk görülür görülmez tüm şirkete sert kural basmak. Bunu mail güvenliğinde de, Conditional Access tarafında da yaşadım; AI ajanlarında aynı hatayı yapmak çok kolay.
Microsoft’un önerdiği sıra daha sağlıklı. Önce cihazları Defender for Endpoint’e onboard edin, sonra local AI agent discovery ile hangi cihazda hangi local AI agent ve MCP server konfigürasyonu olduğunu görün.
Ardından küçük bir pilot grupta Intune üzerinden Microsoft Defender AI agent runtime protection profilini Audit mode ile açın. Kurulum dokümanında Microsoft da bir iki haftalık izleme öneriyor. Bu sürede yanlış alarmları ayıklayın, hangi ekipte hangi kullanımın işin parçası olduğunu görün. Özellik henüz prerelease aşamasında; Block mode aceleye gelmez.
Runtime protection neyi izliyor?
En sevdiğim kısım, korumanın uygulamanın çalışıp çalışmadığına bakmakla kalmaması. Defender for Endpoint AI agent runtime protection ajan döngüsünün içine bakıyor: kullanıcı prompt’u, tool call öncesi karar ve tool response sonrası çıktı ayrı ayrı değerlendiriliyor.
Prompt injection derdi tam burada büyüyor. Bir web sayfası ya da repo içindeki metin, ajana önceki talimatları yok sayıp bir komut çalıştırmasını söyleyebilir. İnsana saçma gelen bu metin ajana görev gibi görünür; bu üç durağın ayrı ayrı denetlenmesi bu yüzden değerli.
Bir ayrım da var. Agent-native event inspection tarafında Claude Code, Codex CLI, GitHub Copilot CLI ve GitHub Copilot app gibi desteklenen araçlardan olay alınabiliyor. Network inspection tarafında ise certificate pinning ve HTTP/3 gibi sınırlar var; her ajanı her koşulda yakalayacağınızı varsaymayın.
Intune burada neden işin merkezi?
Intune’u yalnızca compliance aracı olarak görürseniz konu eksik kalır. M365 projelerimde cihaz ayağı hep belirleyici oldu; kimlik ne kadar sağlam olursa olsun, sağlıksız cihaz zincirin zayıf halkası olur.
AI ajanında da durum aynı. Runtime protection profilini Intune’da endpoint security template ile dağıtıyorsunuz, aynı ayarları Microsoft Defender for Endpoint security settings management ile de yönetebiliyorsunuz. Pratikte bu, geliştirici, finans, pilot ve genel kullanıcı grupları için ayrı tempo demek.
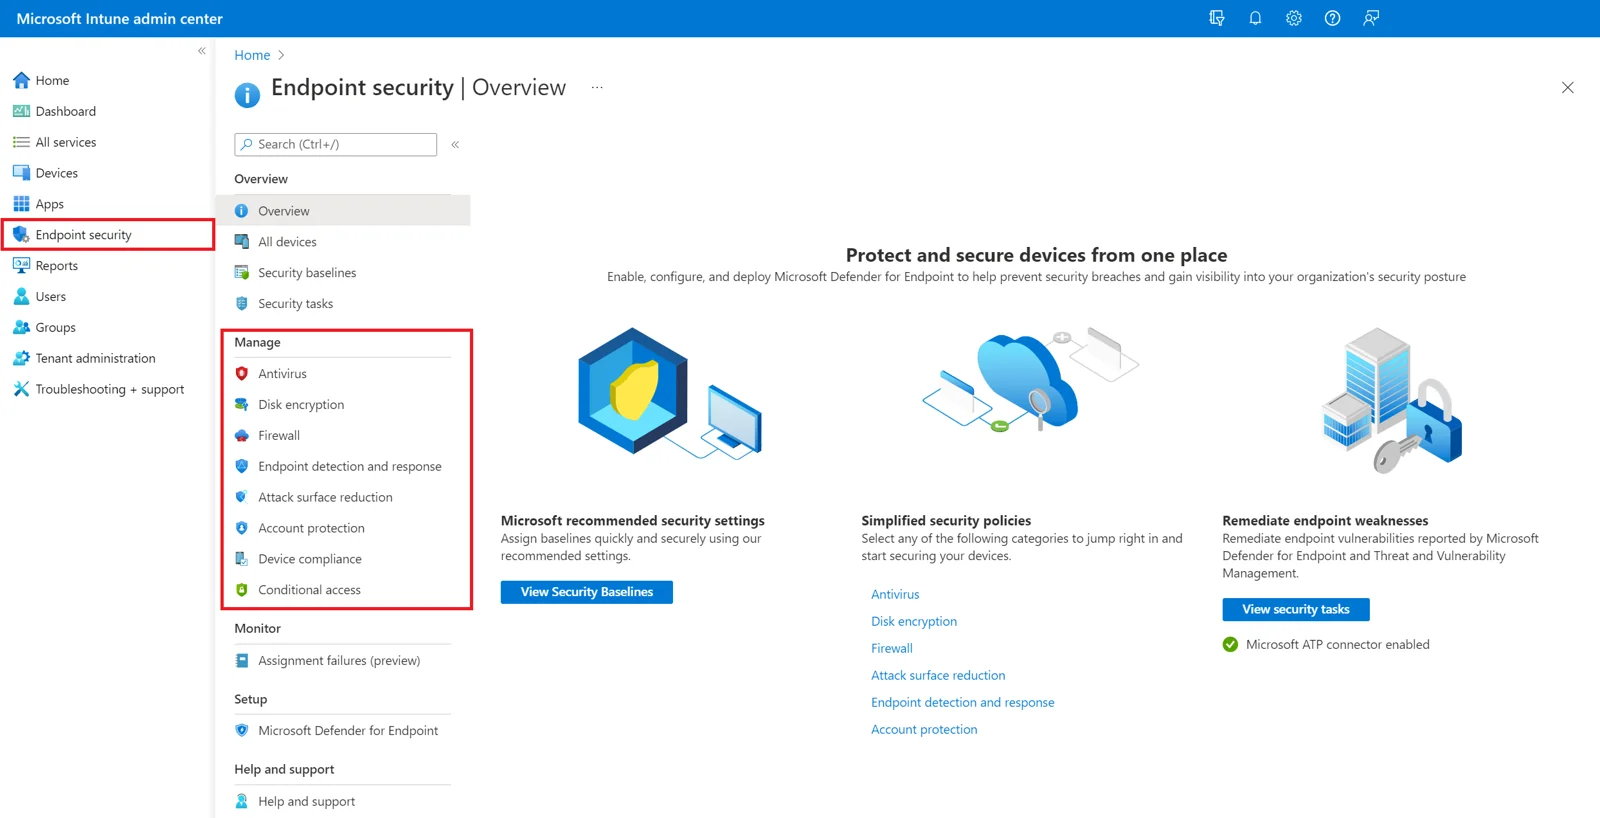
Intune’daki Endpoint security yönetim alanı. Bu, AI runtime protection profilinin ayar ekranı değil; güvenlik politikalarını yönettiğiniz bölümü gösteriyor. Kaynak: Microsoft Learn.
İlk rollout’u ben şu sırayla kurardım. Önce geliştirici ekipten küçük bir grup, çünkü agentic IDE ve CLI kullanımını en yoğun onlar yaşıyor. Sonra hassas veriyle çalışan finans ve insan kaynakları cihazları. Genel kullanıcıdan önce Audit kayıtlarında iş akışını bozan aksiyonlara bakardım. Kuralı yazmak beş dakikalık iş, bozulan süreci düzeltmek iki hafta alır.
Veri çıkışı sadece endpoint’te durmaz
AI ajanı konuşulunca herkes prompt’a bakıyor, oysa şirket verisi çoğu zaman dosya olarak çıkıyor: finans tablosu, teklif dokümanı, müşteri listesi, repo içindeki gizli yapılandırma dosyası… Ajan bunları bir shadow AI aracına gönderirse olay tek başına endpoint alarmı sayılmaz.
Burada Purview devreye giriyor. Purview sensitivity labels ile Public, General, Confidential ve Highly confidential gibi sade bir model kurun. Hassas veriyi korumak için önce onu tanımlamanız gerekiyor. Etiketi olmayan dosya, üstünde ne olduğu yazmayan koliye benzer; taşıyan kişi içinde ne olduğunu bilmez.
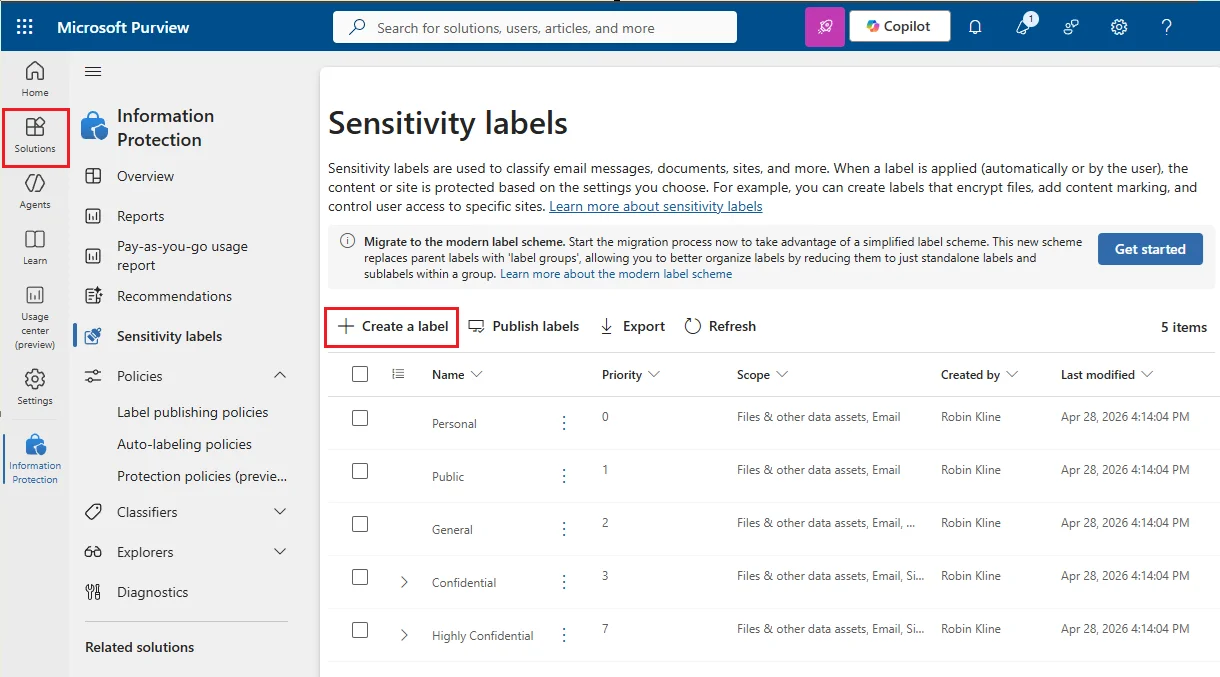
Microsoft Purview portalındaki gerçek duyarlılık etiketleri ekranı. Kaynak: Microsoft Learn.
Microsoft Security blog’un Eylül özetindeki örnekte Purview ve Microsoft Entra Global Secure Access, hassas dokümanın shadow AI aracına ya da on-behalf-of agentic traffic ile riskli bir hedefe gönderilmesini ağ katmanında durdurabiliyor. Veri etiketi, kimlik, cihaz ve trafik aynı resimde birleşmedikçe AI ajanı güvenliği yarım kalır.
Yasaklamak kolay, yönetmek zor
Ben AI ajanlarını kapatalım tarafında değilim. Kapattığınızı sandığınız araç uzantı olarak döner, kişisel cihazdan çalışır; gölge kullanım böyle büyür.
Daha iyi yol şu:
- Cihazları Defender for Endpoint’e alın.
- Local AI agent inventory ile mevcut tabloyu çıkarın.
- Intune profilini pilot grupta Audit mode ile başlatıp bir iki hafta izleyin.
- Riskli ekiplerde Block mode’a kademeli geçin.
- Purview etiketlerini ve Entra Global Secure Access politikalarını veri çıkışı için devreye alın.
Bu sırayı Microsoft 365 audit log tarafındaki mantığa benzetiyorum. Olaydan sonra log açmak yangından sonra sigorta yaptırmaya benziyor, ajanları görmeden sorun yok saymak da öyle.
AI ajanını verimli yapan şey erişimdir; riskli yapan şey de aynı erişimdir.
Cihazdaki ajanı ciddiye alma zamanı
- AI ajanı artık uç noktada çalışan ayrı bir güvenlik yüzeyi.
- İlk adım, yasak koymadan önce Defender ile local AI agent inventory çıkarmak.
- Runtime protection tarafında prompt, tool call ve tool response katmanları birlikte izleniyor.
- Intune ile Audit mode’dan Block mode’a kademeli geçmek en güvenli yol.
- Purview etiketi ve Entra Global Secure Access olmadan shadow AI veri çıkışını tam göremezsiniz.
Benim baştan koyacağım kural net: ajanlar çalışacaksa cihazda görünecek, veride iz bırakacak, ağda politikaya takılacak. Sorularınız olursa yorumlarda buluşalım.