Microsoft, Eylül 2026 sonunda Defender for Endpoint’in Secure Score tarafına AI-Readiness adıyla altı öneri yerleştirdi ve genel kullanıma açtı. Bu öneriler otomatik geliyor, yani siz hiçbir şey yapmadan portaldaki yüzdeniz oynadı bile. Dördü yeni, ikisi zaten vardı; yeni dördü TPM 2.0, Virtualization-based Security, Hypervisor-Protected Code Integrity ve Windows LAPS. Microsoft gerekçeyi açık yazdı: AI hızındaki saldırılara karşı uç noktayı sertleştirmek.
İlk bakışta yeni bir ürün almanız, yeni bir lisans açmanız gerekiyormuş gibi duruyor. Gerekmiyor. Mevcut Defender for Endpoint Plan 2 ve Secure Score içinde beliren önerilerden ibaret. Aşağıda şuraya ineceğiz: bu altı öneri aslında ne, neden şimdi geldi, hangisini körlemesine açarsanız sahada başınız ağrır ve portalda bunları nasıl bulup önceliklendirirsiniz.
AI-Readiness dediği şey yeni bir koruma değil
Çoğu kurumda cihaz filosunun büyük kısmı TPM 2.0 destekli donanıma sahip, ama BIOS tarafında TPM kapalı duruyor. Virtualization-based Security hiç etkinleştirilmemiş. LAPS yerine her cihazda hala aynı yerel yönetici parolası var. Donanım orada, koruma kapalı.
AI-Readiness etiketinin yaptığı tam olarak bu dört kontrolü tek bir ölçülebilir baseline altında toplayıp Secure Score puanına bağlamak. Microsoft size yeni bir kilit satmıyor; kapınızdaki kilidin takılı ama çevrilmemiş olduğunu artık görünür bir puan düşüşü olarak önünüze koyuyor. Altının ikisi de yeni değil zaten: internet maruziyetini azaltma ve Secure Boot ile başlangıç koruması listede önceden vardı, sadece bu başlık altına taşındı.
Dört maddeyi tek tek açayım. TPM 2.0, cihazın kimlik kartını anakartın içinde taşıması gibi; şifreleme anahtarları ve açılış ölçümleri işletim sisteminin dışında, donanıma gömülü bir yerde durur. Virtualization-based Security, kritik güvenlik fonksiyonlarını hypervisor ile ayrı bir bölmeye alır. Hypervisor-Protected Code Integrity bunun üstüne çekirdek kod bütünlüğünü koyar, portalda Memory Integrity adıyla da geçer. Windows LAPS ise her cihaza ayrı yerel yönetici parolası atar; her kapıya aynı maymuncuk yerine her kapıya ayrı anahtar mantığı.
Bu arada ufak bir uyarı: öneriler otomatik geldiği için bir sabah portalı açtığınızda Secure Score yüzdenizin kaydığını görebilirsiniz. Panik yapmayın, sistem bozulmadı; sadece kullanılabilir puan havuzu büyüdü ve kapalı korumalar artık eksik olarak sayılıyor.
Neden tam da şimdi
Gerekçeyi anlamak için Microsoft Dijital Savunma Raporu 2026 yazısında konuştuğumuz tabloya dönmek lazım. Saldırganlar artık kimlik bilgisi hırsızlığını ve lateral movement’ı otomatikleştirilmiş araçlarla yapıyor, elle uğraşan kalmadı. Bir cihaza düştükten sonra yanındaki cihaza sıçramak dakikalar sürüyor.
İşte bu dört kontrol tam oraya nişan alıyor. Her cihazda aynı yerel yönetici parolası varsa, bir makineyi ele geçiren saldırgan o parolayla komşu makinelere de girer; LAPS bu zinciri kırar. TPM 2.0, Virtualization-based Security ve Hypervisor-Protected Code Integrity ise kimlik bilgilerini ve çekirdeği bellekten çekip çalmayı zorlaştırır. Saldırgan içeri girse bile en değerli şeye uzanamasın; donanım köklü güvenin bütün amacı bu.
Aynı sürüm dalgasında WSL konteynerleri için plug-in desteği genel kullanıma, Linux masaüstü için koruma ise önizlemeye geçti. Yani Microsoft uç nokta güvenliğini Windows dışına da taşıyor, Linux masaüstü artık sunucuyla aynı dağıtım yöntemlerini kullanıyor. Ama günün asıl haberi AI-Readiness; çünkü puanınızı doğrudan o oynatıyor.
Hepsini tek tıkla açmayın
Bu listeyi görüp hepsini topluca açmaya kalkmak sahada sorun çıkarır, bunu baştan söyleyeyim. Özellikle Hypervisor-Protected Code Integrity bazı eski sürücülerle çakışıyor ve çakıştığında cihaz mavi ekrana düşüyor. Microsoft’un kendisi de önce uyumluluk doğrulaması yapmanızı öneriyor.
Defender tarafında cihaz baseline’ı kurarken en çok canı yakan madde hep sürücü uyumsuzluğundan geliyor. Eski bir yazıcı sürücüsü, yıllardır güncellenmemiş bir VPN istemcisi ya da niş bir donanım aracı, Memory Integrity açılır açılmaz filoyu kilitleyebilir. Bu yüzden önce pilot bir cihaz grubunda test edin, sürücü envanterini çıkarın, ondan sonra yayın.
Donanım köklü güven, cihaz filosunun sağlık karnesi gibidir: karneyi düzeltmek için önce hangi derste zayıf olduğunuzu görmeniz gerekir.
TPM 2.0 ve LAPS tarafı genelde daha az risklidir. TPM çoğu cihazda zaten var, sadece BIOS’tan açmak gerekiyor; LAPS ise cihazın çalışmasına dokunmadan parola yönetimini devralır. Yani sırayı şöyle kuruyorum: önce LAPS ve TPM, sonra Virtualization-based Security, en son ve en dikkatli şekilde Hypervisor-Protected Code Integrity.
Portalda nereden bakacaksınız
Öneriler Defender portalında Exposure Management altında duruyor. Yol şu: Exposure Management, sonra Recommendations, oradan Devices ve Misconfigurations. Üstteki filtreye AI-Readiness yazdığınızda altı öneri süzülüp geliyor. Her öneride kaç cihazın etkilendiğini, ne kadar puan kaybettiğinizi ve remediation adımlarını görüyorsunuz.
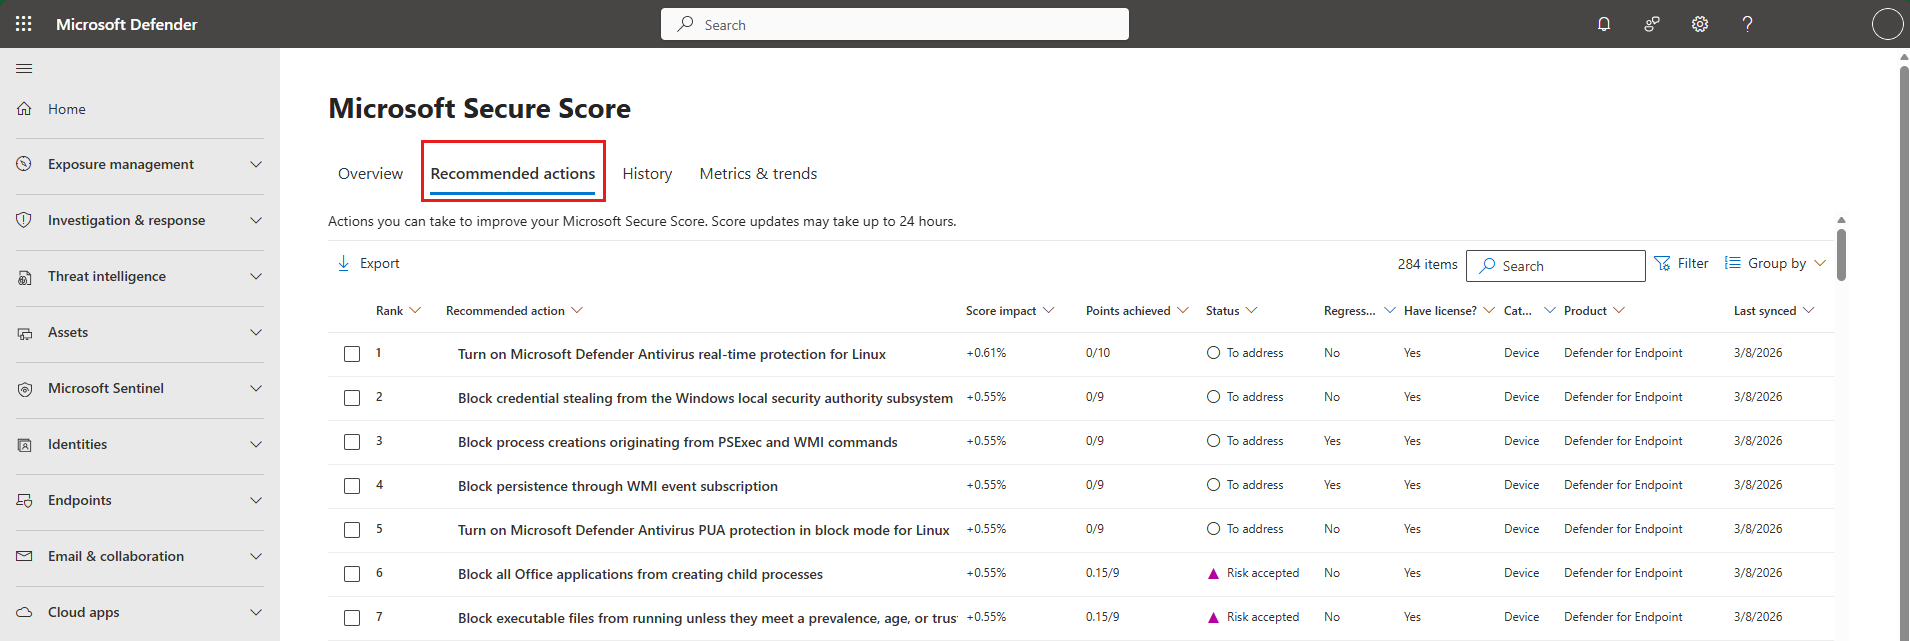
Portalda gezinmeye yabancıysanız, Microsoft 365 audit log nereden açılır yazısındaki mantık burada da işe yarıyor: önce doğru menüyü bulmak, sonra filtreyle gürültüyü azaltmak. Secure Score’un ne olduğunu ve önerilerin puana nasıl yansıdığını Microsoft’un kendi dokümanından okuyabilirsiniz; AI-Readiness önerilerinin tam listesi ve portal yolu ise Defender for Endpoint whats-new sayfasında güncel olarak duruyor.
Her projede önce filtreyi açar, hangi önerinin kaç cihazı vurduğuna bakarım. En çok cihazı etkileyen ve en düşük riskli olan madde listenin başına geçer. LAPS çoğu zaman bu kritere uyar; hem puanı hızlı toplar hem bir şeyi bozma ihtimali düşüktür. Hypervisor-Protected Code Integrity ise sona kalır, çünkü onu doğru açmak sabır ister.
Hafta içinde atacağınız ilk adım
Kısa bir çıkış listesi bırakayım:
- Exposure Management altında AI-Readiness filtresini açın, altı önerinin kaç cihazı etkilediğini not edin.
- TPM 2.0’ı BIOS tarafında kapalı kalan cihazlarda açın; bu en ucuz puan.
- LAPS’ı devreye alın, her cihazda duran o ortak yerel paroladan kurtulun.
- Hypervisor-Protected Code Integrity’yi pilot grupta test edin, sürücü envanterini çıkarmadan filoya yaymayın.
Secure Score’daki o yüzde, aslında yıllardır sahip olduğunuz korumaların ne kadarını gerçekten kullandığınızı gösteren tek sayı. Siz de AI-Readiness filtresini açıp filonuzun karnesine baktınız mı, hangi madde en çok cihazınızı vurdu? Yorumlarda konuşalım.