App Service yapılandırmasında tutulan bir client secret’ın süresi dolarsa Storage bağlantısı durabilir; anahtar sızarsa da verilen yetkiler başkasının eline geçer. Bu yüzden Azure’da çalışan uygulamanın hangi kimlikle token alacağını baştan seçmek gerekiyor. Microsoft’un 21 Eylül 2026’da güncellenen Azure DevOps kimlik doğrulama belgesi, Azure’da barınan iş yükleri için Managed Identity’yi öne çıkarıyor. Belgenin bağlamı Azure DevOps; oradaki organizasyon üyeliği kurallarını Storage’a taşıyamayız.
Ben kimlik kararını uygulamanın nerede çalıştığı, kimin adına işlem yaptığı ve hangi kaynağa erişeceği üzerinden veriyorum. Bu yazıda o kararı Managed Identity ile Service Principal arasında nasıl verdiğimi, secret kullanmadan çalışmanın yollarını ve hedef serviste yetkiyi nerede kontrol edeceğinizi anlatacağım.
Azure’da çalışıyorsa önce Managed Identity’ye bakın
Managed Identity, Azure kaynağına bağlanan ve kimlik bilgisini Azure’un yönettiği bir uygulama kimliği. Uygulama desteklenen bir Azure kaynağında çalışıyorsa, kodunuz token isterken client secret saklamak zorunda kalmaz. Binanın kendi sisteminin verdiği görev kartını düşünün: kartı cebinizde eve götürmek yerine bina içindeki görevli sistem gerektiğinde kimliğinizi doğrular. Depo kapısından geçmek içinse ayrıca izin alırsınız.
Burada isimler biraz yanıltıcı. Microsoft Entra’da Managed Identity, özel tür bir Service Principal. Birinde kimliğin yaşam döngüsünü Azure yönetir, diğerinde app registration üzerinden uygulama kaydını siz yönetirsiniz. Kullanıcının oturum açması da ayrı konu; uygulama kendi adına token aldığında masada bir insan hesabı yok.
App Service içindeki uygulama Storage’a kendi adına erişecekse ilk tercihim Managed Identity olur. System-assigned türünü açtığınızda kimlik o kaynağa bağlanır, kaynak silinince kimlik de silinir. User-assigned türü ayrı bir Azure kaynağıdır; birden fazla desteklenen kaynağa atanabilir ve uygulama kaynağını silmeniz onu silmez. Tek çalışan için verilen kart ile bir ekibe atanabilen, ayrı yönetilen görev kartı arasındaki fark gibi.
Kaynağı silip yeniden oluşturma olasılığınız varsa yaşam döngüsü farkı hemen önem kazanır. Yeni system-assigned kimlik yeni bir nesnedir; eskisine verdiğiniz izinlerin yeni kimliğe kendiliğinden taşınmasını beklemeyin. User-assigned kimliği koruyup yeni kaynağa yeniden atayabilirsiniz, ama o kimliğin yetkileri bütün atanmış iş yükleri için ortak hale gelir. Aynı görev kartını paylaşan ekibin tamamı kapıdan geçebilecekse bu tercihi yapın.
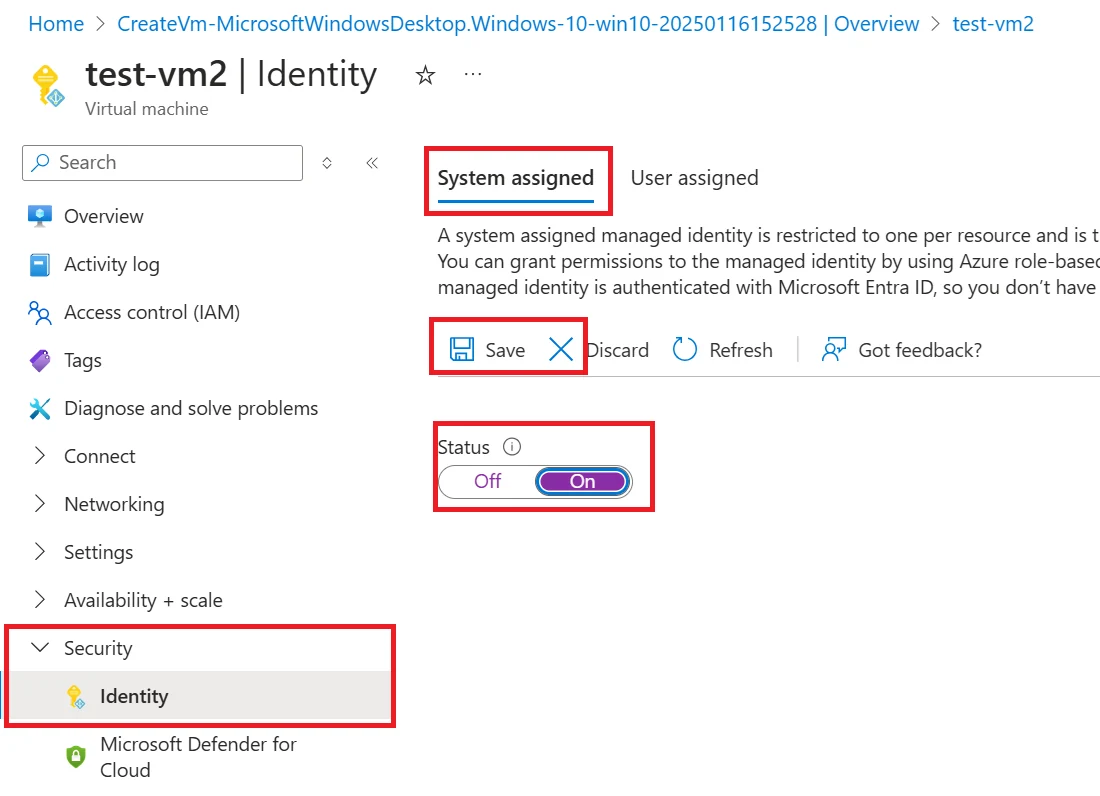
Bu portal ekranında mevcut bir Azure sanal makinesinin Identity sayfasındaki System assigned anahtarı görünüyor. App Service’te de kendi Identity sayfasından kimliği açarsınız; görseldeki kaynak sanal makinedir, App Service ekranı değildir.
Kartı verdiniz, peki kapıyı kim açacak?
Managed Identity’yi açmak Storage erişimini kendiliğinden vermez. Kimliğin hedef kaynakta doğru veri düzlemi rolüne ihtiyacı var; örneğin blob okuyacak uygulama için ilgili kapsamda Storage Blob Data Reader rolünü değerlendirin. Yazma ihtiyacı varsa Reader yetmez, yapılacak işleme uygun başka bir veri rolü gerekir. Key Vault’ta da seçtiğiniz yetkilendirme modeline göre gerekli rolü ya da erişim ilkesini ayrıca tanımlarsınız.
Azure MCP Server 3.0 yazımda yeni Storage kaynaklarında Shared Key kapalıyken Entra kimliğiyle veri düzlemi rolünün birlikte gerektiğini anlatmıştım. Burada da aynı kontrolü yaparım: uygulamanın kimliğini bulurum, hedef Storage hesabının kapsamını kontrol ederim, ardından gerçekten gereken işlemi yetkilendiririm. Binanın kartı geçerli olabilir ama depo kapısının listesinde adınız yoksa içeri giremezsiniz.
Bir önceki Service Endpoint ve Private Endpoint karşılaştırmamda değişiklikten önce VM, ağ kartı, public IP ve VNet bağlarını envantere çıkarma alışkanlığımdan söz etmiştim. Kimlik tarafında da benzer bir envanter işe yarıyor: uygulama nerede çalışıyor, bugün hangi client ID kullanılıyor, hedef hizmette hangi rol atanmış? Ağ yolunu açmış olmak uygulamaya veri okuma hakkı vermez. Erişim hatasında bu iki katmanı ayrı ayrı inceleyin.
Ne zaman app registration gerekiyor?
Dört soruyla karar veriyorum. Kod, Managed Identity destekleyen bir Azure kaynağında mı çalışıyor? Uygulama kullanıcı oturumu mu açıyor? Kendisi bir web API olarak token alıcısı mı?
Birden fazla tenantta uygulama kimliği mi gerekiyor? İlkine evet, diğerlerine hayır diyorsanız doğrudan kaynak erişiminde Managed Identity güçlü aday. Soruları Microsoft’un belgesinden kopyalamadım, kendi karar kontrolüm için derledim.
Uygulamanın kimliği Azure’daki tek bir iş yükünün ömründen bağımsız yaşamalıysa, app registration üzerinden Service Principal kullanmak daha uygun olabilir. Kullanıcıların oturum açtığı uygulama, kendisi token kabul eden web API veya birden fazla tenantla çalışacak uygulama için de kayıt ve izin tasarımını ayrıca kurarsınız. Microsoft 365, Entra ID ve Intune farkını anlattığım yazıda uygulama kayıtlarının Entra tarafında tutulduğunu söylemiştim; burada o kaydın hangi kimlik ihtiyacına cevap verdiğini belirlemek gerekiyor. Managed Identity’nin doğrudan tenantlar arası erişim sağlayacağını varsaymayın.
Service Principal için kimlik bilgisi seçerken client secret’a mecbur değilsiniz. GitHub Actions ya da desteklenen bir Kubernetes ortamındaki dış kimlik sağlayıcısı için workload identity federation kullanabilirsiniz. Dış ortamın verdiği token Entra erişim token’ıyla değiştirilir; uzun ömürlü secret dağıtma yükü azalır. Desteklenen senaryolarda user-assigned Managed Identity için de federated credential tanımlanabilir, ama bu yolun uygunluğunu çalıştığınız ortamda kontrol edin.
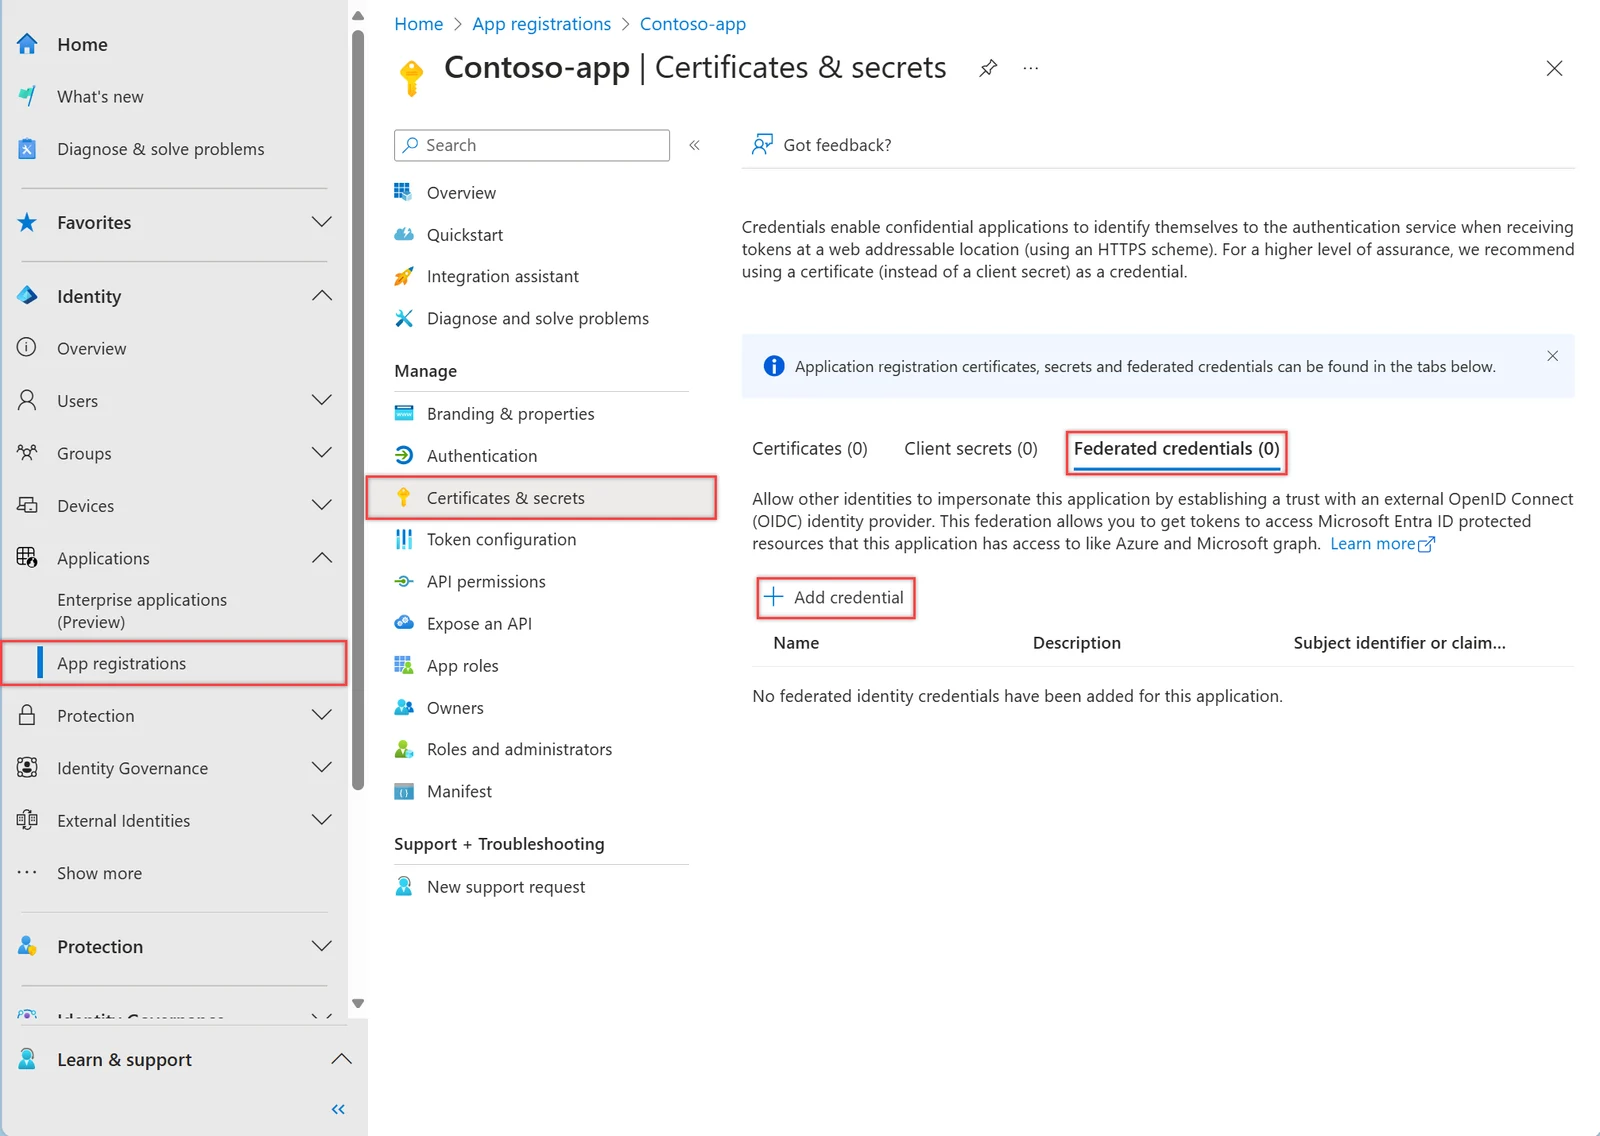
Bu ekranda Entra uygulama kaydının Certificates & secrets alanından federated credential ekleme işlemi gösteriliyor. Ekran, client secret oluşturma adımını göstermiyor.
Federasyon uygun değilse sertifika seçeneğini inceleyin; client secret kullanacaksanız süresini, saklandığı yeri ve yenileme işini planlayın. Secret, kapının anahtarını uygulama ayarlarına bırakmaya benzer: anahtarın kopyasını ve değişim tarihini sizin takip etmeniz gerekir. Federasyonda dış sağlayıcıya güven ilişkisini doğru kurmak da sizin işiniz; sırf secret dosyası yok diye yetki sınırlarını gevşetmeyin.
Kimlik seçimini bitirmeden önce
- Azure’da desteklenen bir kaynakta çalışan, kendi adına erişen uygulamada Managed Identity’yi deneyin; kimliğin yaşam döngüsü için system-assigned ile user-assigned arasında seçim yapın.
- App registration gerekiyorsa secret’ı varsayılan kabul etmeyin; ortam destekliyorsa federasyonu değerlendirin.
- Hangi yolu seçerseniz seçin, hedef kaynakta gereken veri yetkisini en dar kapsamda atayıp gerçek erişim işlemiyle sınayın.
Ben kimlik seçimini, uygulamanın doğru kaynağa yalnızca gereken yetkiyle eriştiğini sınadıktan sonra bitmiş sayıyorum. Sizin kimlik seçiminde takıldığınız bir durum varsa yorumlarda konuşalım.
Ekran görüntüleri Microsoft’un izniyle kullanılmıştır. Used with permission from Microsoft.