Microsoft Purview’da bir DLP politikasını etkinleştirmek, hangi veriyi koruduğunuzu ve politikanın nerede çalışacağını tanımlamış olduğunuz anlamına gelmez. Sınıflandırma, kullanıcı kapsamı ve istisnalar doğrulanmadan başlayan bir kurulum, meşru iş akışlarını engelleyebilir veya hedeflenen veriyi hiç yakalamayabilir.
Purview çalışmalarını bu yüzden önce kapsam ve erişim, sonra veri keşfi ve kontrol, en son işletim ölçümü olarak sıralamayı öneriyorum. Aşağıdaki 12 adım resmi bir sertifikasyon sırası değil; ürün yeteneklerini uygulanabilir bir kurulum planına dönüştüren teknik bir çerçeve.
1. Korunacak veri ve kullanım senaryosunu belirleyin
İlk olarak kapsamı onaylatın. Hangi veri türü, hangi kaynakta, hangi kullanıcılar tarafından işleniyor? Örneğin finans belgelerinin dışarı paylaşılmasıyla çalışan verilerinin USB’ye kopyalanması farklı kontrol noktaları gerektirir. Önceliği veri sahibi ve ilgili iş ekibiyle belirleyin.
Pilotun başarı ölçütünü de burada yazın. Bilinen test belgelerinin yakalanması, yetkili paylaşımın sürmesi ve tanımlı istisnanın kayda geçmesi gibi gözlenebilir sonuçlar seçin. Yalnızca politika oluşturulmuş olmasını başarı saymayın.
2. Lisans ve yönetici erişimini doğrulayın
Purview tek bir lisans kapsamından oluşmaz. Kullanacağınız çözümün lisans, kullanıcı ve veri kaynağı koşullarını ayrı kontrol edin. Gelişmiş sınıflandırma, Endpoint DLP veya soruşturma özelliklerinin aynı yetkiyle kullanılabildiğini varsaymayın.
Yönetim erişimini görevle sınırlı rol grupları üzerinden verin. Global Administrator hesabını günlük çalışma hesabı olarak kullanmayın. Politika yöneten kişiyle hassas içeriği inceleyen kişinin aynı yetkilere ihtiyacı olmayabilir; pilotta bu ayrımı test edin.
3. Veri envanterini doğru araçla çıkarın
Data Map ve Unified Catalog, veri yönetişimi ve desteklenen kaynakların keşfi için değerlendirilir. Microsoft 365 içeriğinin sınıflandırma ve koruma incelemelerinde ise ilgili Purview veri ve etkinlik görünümleri kullanılır. Bunları bütün kaynakları aynı şekilde tarayan tek bir motor gibi düşünmeyin.
Veri kaynağını, sahibini, erişim modelini ve desteklenen tarama yöntemini kaydedin. Bir bağlantının kurulmuş olması tüm içeriğin sınıflandırıldığı veya korunduğu anlamına gelmez. Kapsama girmeyen kaynakları envanterde açıkça işaretleyin.
4. Sınıflandırmayı örnek veriyle sınayın
Önce mevcut sensitive information type tanımlarını inceleyin. Örneğin Purview’da IBAN için hazır bir tanım bulunuyor ve Türkiye desteklenen ülkeler arasında. Her finansal tanımlayıcı için sıfırdan özel kural yazmanız gerekmiyor.
Kuruma özel proje kodları veya mevcut tanımların karşılamadığı örüntüler için özel sınıflandırma gerekebilir. Gerçek kişisel veri yerine kontrollü test verisiyle eşleşmeleri deneyin. Yanlış pozitif ve kaçırılan örnekleri birlikte inceleyin; tek başarılı eşleşme kuralın yeterli olduğunu göstermez.
5. Duyarlılık etiketlerini koruma ihtiyacına bağlayın
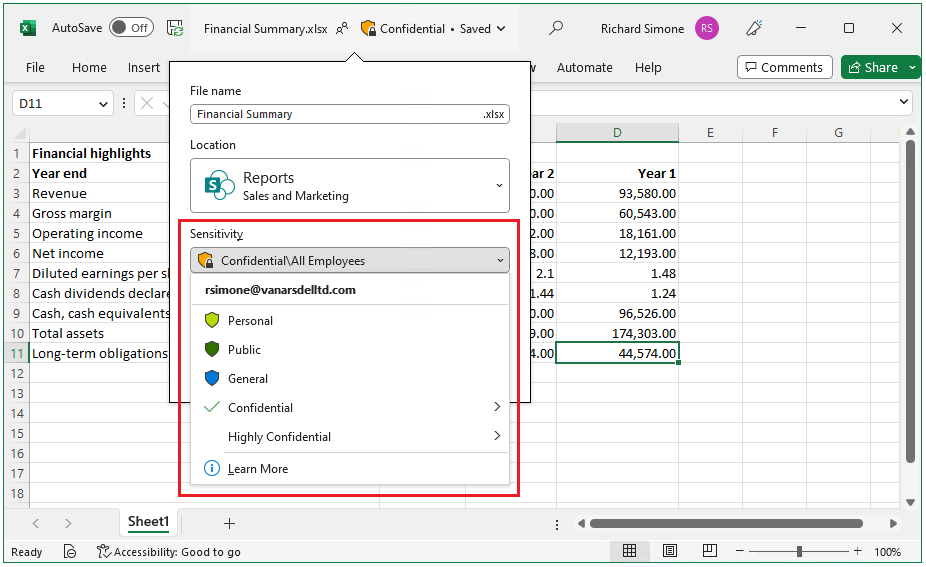
Sensitivity labels, içeriği sınıflandırabilir ve yapılandırmasına göre şifreleme veya işaretleme uygulayabilir. Her etiket şifreleme yapmaz. Dosya etiketiyle Teams, grup veya site kapsamındaki etiket davranışları da aynı değildir.
Az sayıda, anlamı açık bir sınıflandırmayla başlayın. Etiketin kimlere yayımlandığını, dış kullanıcı erişimini ve Office uygulamalarındaki deneyimi test edin. Etiket sayısından çok, kullanıcının doğru etiketi seçebilmesi ve seçimin beklenen korumayı üretmesi önemlidir.
6. Microsoft 365 DLP’yi simülasyonda ayarlayın
Exchange, SharePoint, OneDrive ve Teams için desteklenen kontrol ve lisansları doğrulayın. Politika koşulu, eşik, kullanıcı bildirimi ve istisna davranışını birlikte belirleyin. Aynı kuralın her konumda birebir aynı eylemi desteklediğini varsaymayın.
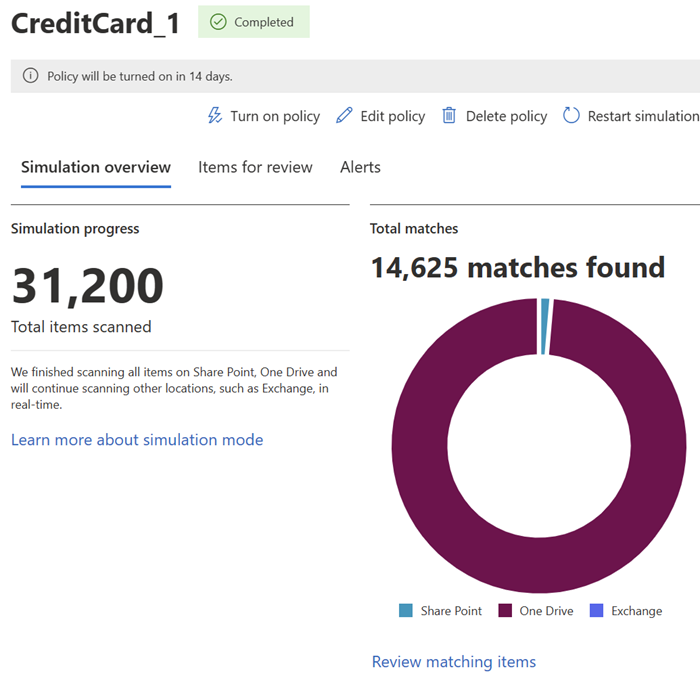
DLP simülasyon modu, politikanın beklenen eşleşmelerini incelemek için kullanılabilir. Önce sonuçları değerlendirin, sonra sınırlı kullanıcı grubunda uygulamaya geçin. İş akışını etkileyen bir engellemenin destek ve istisna süreci hazır olmalı.
Simülasyon kapsamını konuma göre okuyun. SharePoint ve OneDrive’da mevcut içerik de değerlendirilirken Exchange, Teams ve cihazlarda simülasyon sırasında oluşan yeni öğeler incelenir. Bu nedenle eski bir dosyanın raporda görünmemesi her durumda kuralın çalışmadığı anlamına gelmez.
7. Endpoint DLP için cihaz hazırlığını tamamlayın
Desteklenen Windows veya macOS cihazlarını uygun yöntemle hizmete dahil edin. Onboarding, işletim sistemi ve desteklenen eylem koşullarını Endpoint DLP başlangıç rehberinden kontrol edin. Intune yararlı bir dağıtım yolu olabilir; tek onboarding yöntemi olduğunu varsaymayın.
USB, yazdırma veya tarayıcı üzerinden aktarım gibi senaryoları ayrı test edin. Politikanın portala kaydedilmesiyle cihazın kuralı uygulaması farklı aşamalardır. Test sırasında cihaz durumu, eşleşen kural ve oluşan etkinlik kaydı birlikte incelenmeli.
8. Saklama ve kayıt yönetimini tasarlayın
Saklama süresini mevzuat, sözleşme ve iş gereksinimiyle belirleyin. Retention policy ile retention label kapsamlarını ayırın; içerik silme ve saklama davranışlarının başka hold veya politikalarla etkileşebileceğini hesaba katın.
İmha incelemesi gerekiyorsa karar sahibini belirleyin. Bir etiketi test belgesine uygulayıp sürenin ne zaman başladığını ve beklenen işlemi doğrulayın. Teknik yapılandırmayı hukuk ekibinin verdiği saklama takvimiyle eşleştirin.
9. Audit kapsamını ve sorgulama erişimini kontrol edin
İlgili iş yükleri için denetim olaylarının oluştuğunu, gerekli rollerin verildiğini ve saklama kapsamını doğrulayın. Audit kullanımını anlattığım yazı bu kontrol için başlangıç olabilir. Lisansa bağlı saklama farklarını ayrıca inceleyin.
Audit’i bütün ürünlerin tek kanıt kaynağı gibi değerlendirmeyin; DLP uyarıları ve Activity explorer gibi farklı kayıt yüzeyleri de vardır. Test işleminin beklenen kayıtta göründüğünü ve yetkili ekibin onu bulabildiğini gösterin.
10. eDiscovery sürecini kontrollü içerikle deneyin
Vaka erişimini, arama kapsamını, hold ve dışa aktarma adımlarını örnek bir çalışma üzerinde doğrulayın. Kullanılabilir yetenekler çözüm ve lisans kapsamına bağlıdır. Gerçek bir hukuki talep gelmeden önce teknik süreç ile yetkili karar sahiplerini eşleştirin.
11. İnsan kaynaklı risk süreçlerini birlikte kurun
Insider Risk Management ve Communication Compliance için BT, hukuk, İK ve gizlilik ekiplerinin sorumlulukları tanımlı olmalı. Bir politika sinyali tek başına kişinin ihlal yaptığı sonucunu doğurmaz. İnceleme yetkisi, mahremiyet kontrolleri ve eskalasyon prosedürüyle birlikte değerlendirilir.
12. Ölçümü düzenli işletim işine dönüştürün
Etiket kullanımı, politika eşleşmeleri, istisnalar ve kapsama alınmamış kaynakları düzenli inceleyin. Microsoft 365 Copilot kullanıyorsanız ilgili Purview AI veri güvenliği yeteneklerinin kapsamını da değerlendirin; tek bir ekranın bütün AI veri akışlarını gösterdiğini varsaymayın.
Ben ölçüm listesinde tamamlanan yapılandırmalar kadar açık kontrol boşluklarının da bulunmasını öneriyorum. Her boşluğun sahibi, hedef tarihi ve tekrar doğrulama adımı olmalı. Böylece rapor, yalnızca oluşturulmuş politika sayısını göstermekle sınırlı kalmaz.
İlk pilotun çıktısı ölçülebilir olsun
- Kapsamı, veri sahibini ve rol dağılımını onaylayın.
- Hazır sınıflandırmaları test etmeden özel kural yazmayın.
- Etiket ve DLP davranışını kontrollü belgelerle doğrulayın.
- İstisna, soruşturma ve ölçüm süreçlerini belgelendirin.
Purview kurulumunun değeri, politikanın gerçek veri ve kullanıcı akışında beklenen davranışı göstermesidir. Sorularınız olursa yorumlarda buluşalım.