Microsoft, Ekim 2026’da Entra tarafında Agent ID yaşam döngüsü politikalarını önizlemeye açtı. Yeni özellik, dizininizde biriken AI ajan kimlikleri için kural koyuyor: her ajanın sorumlu bir sahibi olacak, belli aralıklarla hala gerekip gerekmediği yeniden onaylanacak, uzun süre token almayan hareketsiz kimlikler yakalanacak. Kural çiğnenir ve tanınan ek sürede düzeltilmezse sistem ajanı kendiliğinden devre dışı bırakıyor ya da siliyor.
Peki bu neden şimdi gündeme geldi? Copilot Studio ve Agent 365 yayıldıkça dizinlerde yeni bir kalabalık türedi. Kimin açtığı belli olmayan, kimsenin sahiplenmediği, aylardır çalışmayan ama kaynaklara erişimi hala duran insan olmayan kimlikler. Service principal ve uygulama kaydı birikmesini zaten yıllardır çekiyoruz; ajan kimlikleri aynı derdi birkaç kat hızlandırıyor.
Bu yazıda ajan kimliğinin neden bir güvenlik derdi olduğuna, Entra’nın koyduğu üç kurala, politika çiğnenince ne olduğuna ve önizleme olduğu için nerede durmanız gerektiğine bakacağız.
Sahipsiz ajan kimliği neden dert
Sahada en sık karşılaştığım tablo şu: bir departman pilot olsun diye bir ajan kuruyor, projeyi açan kişi bir süre sonra kurumdan ayrılıyor, ajan ise olduğu yerde kalıyor. Token almıyor, kimse bakmıyor, ama kaynaklara erişimi dakika bir açık. Bu kimlik denetimde başınıza iş açar. Bir güvenlik incelemesinde biri çıkıp bu erişim neden var, kim onayladı diye sorduğunda cevabınız olmaz. Saldırgan açısından ise kimsenin izlemediği, canlı ama kimsesiz bir kapıdır.
Şöyle düşünün. Ajan kimliğini işe aldığınız ama işten çıkarmayı unuttuğunuz bir çalışan gibi görün. Maaşı hala yatıyor, kartı hala kapıyı açıyor, ama masasında aylardır kimse yok. İnsan çalışanda bu boşluğu İK süreci kapatır: bir yöneticisi vardır, performansı gözden geçirilir, ayrılınca erişimi kesilir. Ajan kimliğinde bu zincirin hiçbir halkası yoktu. Entra’nın yaptığı tam da aynı İK mantığını insan olmayan kimliğe taşımak.
Projelerde aynı sırayı görüyorum: herkes ajan ne iş yapacak sorusuna kafa yoruyor, bu ajandan kim sorumlu ve ne zaman emekli olacak sorusunu kimse sormuyor. Tehlikeyi ajanın yeteneğinde aramayın; dizinde sahipsiz ve erişimi açık durması sizi vurur.
Entra’nın koyduğu üç kural
Yeni politikalar ID Governance altında, Lifecycle Workflows kısmında yaşıyor. Yolu şöyle: ID Governance, sonra Lifecycle Workflows, sonra Lifecycle Policies, oradan Agent IDs. Hemen bir yanlış anlamayı keselim. Bu bir Conditional Access politikası değil; koşullu erişimle, oturum anında kimi içeri alacağınızla ilgisi yok. Bu bir yaşam döngüsü politikası, yani kimliğin doğumundan emekliliğine kadar olan hikayesini yönetiyor. Üç ayrı kuralı var.
Minimum sponsor kuralı
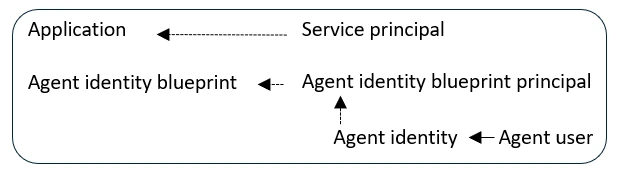
Her ajan kimliğinin en az bir sponsoru olmak zorunda. Sponsor teknik bir rol değil, o ajandan sorumlu olan gerçek bir insan. Kullanıcı yönetimindeki yönetici mantığının aynısı: bu kimlik kime ait, kime sorulur, kim hesap verir. Sponsor kurumdan ayrıldığında ya da değiştiğinde Lifecycle Workflows devreye giriyor, sorumluluğu yöneticiye devrediyor, eş-sponsorlara haber veriyor. Yani sahipsizliği baştan engelliyor.
Periyodik yeniden onay
Ajanın hala gerekip gerekmediği belirli aralıklarla yeniden onaylanıyor. Aralığı 30 ile 730 gün arasında siz belirliyorsunuz. Bunu çalışanın erişim gözden geçirmesi gibi düşünün: belli dönemlerde biri oturup bu ajan hala lazım mı diye bakıyor, lazımsa onaylıyor, değilse kapanıyor. Erişimin gerektiğinden uzun yaşamaması bu kuralın işi.
Hareketsizlik izleme
Üçüncü kural, belirlediğiniz süre boyunca ajan kimliğine hiç token verilmediyse onu yakalıyor. Aylardır giriş yapmayan bir hesabı düşünün. Çalışmıyor ama erişimi açık; tam da az önce anlattığım sahipsiz ajan tablosu. Hareketsizlik izleme bunları gün yüzüne çıkarıyor ki kör noktada kalmasınlar.
Politika çiğnenince ne oluyor
İşin ciddiye bindiği yer burası. Kural ihlal edilir ve tanınan ek süre içinde düzeltilmezse sistem aksiyonu kendiliğinden uyguluyor. Üç seçenek var. Disable, yani kimliği devre dışı bırakma. Delete, yani soft delete; kimlik siliniyor ama belli bir süre geri getirilebilir durumda duruyor. Bir de disable and delete var: önce devre dışı bırakıyor, verdiğiniz ek süre dolunca siliyor. Yani panik düğmesine basıp kimliği anında uçurmuyor, size düzeltme için nefes alanı bırakıyor.
Bunu kurcalamak için iki şey lazım. Lisans tarafında ya Microsoft 365 E7 gerekiyor, ki içinde Agent 365 ve Entra Suite geliyor, ya da Microsoft Agent 365 lisansıyla birlikte en az Entra P1 ya da Microsoft 365 E3. E7 ve Agent 365’in ne olduğunu daha önce Microsoft 365 E7 Frontier yazısında baştan sona anlatmıştım, lisans tarafı kafanıza oturmadıysa oraya göz atın. Rol tarafında da Lifecycle Workflows Administrator ya da AI Administrator yetkisi istiyor; sıradan bir hesapla bu ekranlara giremezsiniz.
Bir not daha. Ajanların erişimini Intune ve Defender tarafında nasıl kontrol altına alacağınızı AI ajanlarını Intune ve Defender ile kontrol yazısında anlatmıştım. Yaşam döngüsü politikaları o hikayenin devamı: önce ajana düzgün bir kimlik veriyorsunuz, sonra o kimliğin emekliliğini de kurala bağlıyorsunuz.
Önizleme, yani acele etmeyin
Burada kalın bir uyarı koymam gerek. Bu özellik önizleme aşamasında. Üretim iş yükü için önerilmiyor, SLA kapsamında değil, davranışı yarın değişebilir. O yüzden canlı dizininizde kritik ajanları bu politikalara bağlayıp arkanıza yaslanmayın.
Benim önerim şöyle: test tenantında açın, bir iki örnek ajan kimliği üzerinde sponsor atamasını, yeniden onay aralığını ve hareketsizlik eşiğini deneyin, aksiyonların nasıl tetiklendiğini kendi gözünüzle görün. Böylece özellik genel kullanıma geçtiğinde süreci kurmuş, ekibi alıştırmış olursunuz.
Aklınızda kalsın diye
- Ajan kimliğini işe alıp işten çıkarmayı unuttuğunuz çalışan gibi görmeyin; sahipsiz ve hareketsiz kimlik denetimde de saldırıda da ilk hedef.
- Üç kural net: her ajana en az bir sponsor, 30-730 gün arası periyodik yeniden onay, token almayan kimlikler için hareketsizlik izleme.
- İhlal düzeltilmezse aksiyon Disable, Delete ya da disable and delete olarak kendiliğinden uygulanıyor; ek süre size nefes alanı bırakıyor.
- Lisans için Microsoft 365 E7 ya da Agent 365 artı Entra P1; rol için Lifecycle Workflows Administrator ya da AI Administrator.
- Özellik önizleme; test tenantında öğrenin, üretime güvenmeyin.
Ajanı dizine almak kolay, dizinden temiz çıkarmak zor; Entra bu kez çıkış kapısını da kurala bağlıyor. Siz dizininizde kaç sahipsiz ajan kimliği olduğunu biliyor musunuz? Sorularınız olursa yorumlarda buluşalım.